






Ravencoin: l'header KAWPOW sceglieva il suo controllo PoW
Ad agosto 2026 Ravencoin ha riportato indietro la sua catena di circa tre giorni. La causa era un campo dell'header del blocco KAWPOW. Un blocco poteva dichiararvi un'altezza falsa e saltare la parte costosa del controllo della proof of work.
Se mina RVN tramite una pool, non deve cambiare nulla. Se gestisce un nodo, usi la versione 4.8.0. Tutto il codice citato qui è letto dal sorgente di consenso di Ravencoin. Dove un annuncio dice più di quanto mostri il sorgente, lo diciamo invece di tirare a indovinare.
Il bug KAWPOW di Ravencoin in breve
- Un header KAWPOW dichiara la propria altezza in un campo chiamato nHeight.
- Sotto l'ultimo checkpoint, il nodo eseguiva un controllo economico che si fidava del mix_hash nell'header.
- Il nodo non confrontava mai nHeight con la posizione reale del blocco nella catena.
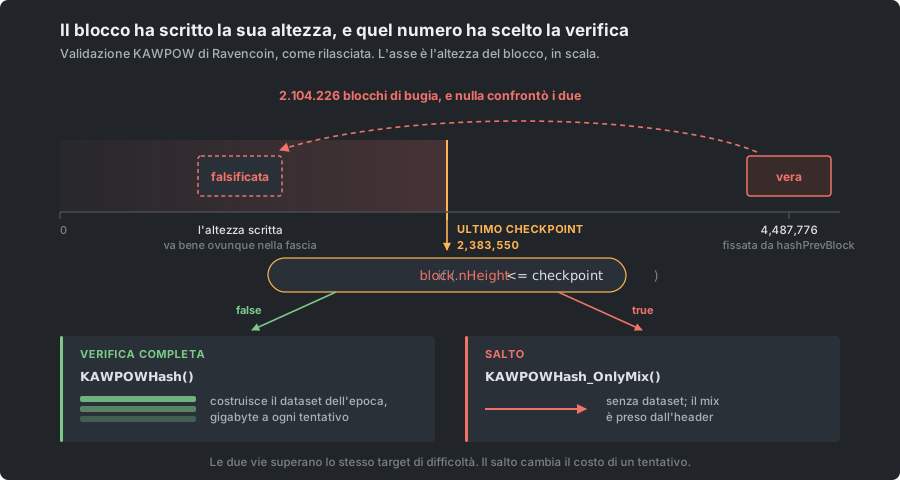
- Così un blocco a 4.487.776 poteva dichiarare un'altezza sotto 2.383.550 e saltare il lavoro che richiede molta memoria.
- I blocchi falsificati rispettavano lo stesso target di difficoltà, ma ogni tentativo non costava quasi nulla.
- 2Miners ha rilasciato l'hotfix 4.6.1.1-hf1 il 10 agosto. La versione da usare è la 4.8.0.
- Le pool hanno ricostruito la catena dal blocco 4.487.775, quindi sono stati scartati circa tre giorni di blocchi.
Cosa c'è in un header di blocco KAWPOW?
KAWPOW è la proof of work di Ravencoin. È una variante di ProgPoW, e la catena l'ha adottata a maggio 2020. L'obiettivo era mantenere la moneta sulle GPU comuni. Quel passaggio ha cambiato l'header del blocco.
Prima dell'attivazione, l'header termina con il solito nonce a 32 bit di ogni catena derivata da Bitcoin. Il nonce è il numero che un miner cambia a ogni tentativo. Dopo l'attivazione, il serializzatore scrive tre campi in quello spazio, in questo ordine:
- Prima nHeight: l'altezza che il blocco dichiara per sé.
- Poi nNonce64: un nonce più ampio.
- Infine mix_hash: il risultato della parte del lavoro che richiede molta memoria. Dà al verificatore un valore da controllare, così non deve rifare il lavoro da zero.
Il campo che conta è nHeight. La posizione reale di un blocco è fissata da hashPrevBlock, l'hash del blocco su cui si appoggia. Non lo si può falsificare e restare comunque agganciati alla punta, l'estremità più recente della catena.
nHeight è una seconda copia, scrivibile, dello stesso dato. Una copia vale solo quanto il controllo che la confronta con l'originale.
Quali sono le due funzioni di hash di KAWPOW?
Il file hash.cpp di Ravencoin definisce due punti di ingresso di KAWPOW. Le loro firme raccontano già quasi tutta la storia:
- uint256 KAWPOWHash(const CBlockHeader& blockHeader, uint256& mix_hash)
- uint256 KAWPOWHash_OnlyMix(const CBlockHeader& blockHeader)
La prima funzione restituisce un mix_hash, perché ne produce uno. Sceglie il dataset con ethash::get_epoch_number(blockHeader.nHeight). Costruisce il contesto di quell'epoca se non lo ha ancora, poi esegue progpow::hash su di esso.
Il mix che restituisce è un sottoprodotto del lavoro svolto. Questo è il percorso che richiede molta memoria. Richiedere molta memoria è proprio il motivo per cui esiste KAWPOW invece di un semplice hash.
La seconda funzione non produce nulla. Usa il mix già presente nell'header, tramite progpow::hash_no_verify(blockHeader.nHeight, header_hash, to_hash256(blockHeader.mix_hash.GetHex()), blockHeader.nNonce64).
La libreria originale l'ha chiamata hash_no_verify, e il nome è esatto. Esegue il passaggio finale di mixing su un valore che le è stato passato. Non costruisce mai il dataset, quindi non dimostra mai che quel valore viene da lavoro reale.
Nessuna delle due funzioni è un errore. Un checkpoint è un hash di blocco scritto nel codice del nodo come affidabile. Un nodo che sincronizza milioni di blocchi già garantiti da un checkpoint non dovrebbe ricostruire un dataset di più gigabyte per ogni epoca. L'unica domanda è quali blocchi possono prendere la strada economica.
Come faceva un blocco a scegliersi il controllo della proof of work?
La risposta sta in CheckBlockHeader, nel file validation.cpp. Il commento sopra la funzione dice chiaramente l'intenzione: "If we are checking a KAWPOW block below a know checkpoint height. We can validate the proof of work using the mix_hash".
L'intenzione è giusta. Ma il codice decide con block.nHeight <= (uint32_t)pcheckpoint->nHeight. E block.nHeight è il numero che il blocco ha scritto su sé stesso.
La riga successiva chiama la funzione generica CheckProofOfWork(uint256 hash, unsigned int nBits, const Consensus::Params&). Riceve un hash già pronto e un target e li confronta. Non ha mix, né nonce, né header, quindi non può sapere quale funzione ha prodotto l'hash.
Per un blocco KAWPOW, CBlockHeader::GetHash() restituisce KAWPOWHash_OnlyMix(*this). Quindi l'hash che controlla è quello economico. Niente su quel percorso chiedeva da dove venisse il mix. Niente confrontava l'altezza dichiarata con la posizione reale del blocco.
Quanto in basso bastava scendere? Il checkpoint più alto nei parametri di mainnet rilasciati è 2.383.550. Il primo blocco falsificato era a 4.487.776. Il suo header dichiarava una posizione circa 2,1 milioni di blocchi indietro rispetto a quella reale, e il ramo scelto non se n'è mai accorto.
Il bug ha abbassato la difficoltà di Ravencoin?
No. Su questo punto molti resoconti sono stati imprecisi. La versione imprecisa fa sembrare il bug più strano di quanto sia.
Il campo nBits, il target di difficoltà, viene confrontato con quanto richiede il vero blocco precedente. È il campo hashPrevBlock a scegliere quel blocco, e un attaccante non può falsificarlo e finire comunque sulla punta. Quindi un blocco falsificato doveva rispettare lo stesso target di un blocco onesto minato in quel minuto.
Quello che cambiava era il prezzo di un tentativo:
| Proprietà | Blocco KAWPOW onesto | Blocco falsificato |
|---|---|---|
| Target di difficoltà | Fissato dal vero blocco precedente | Lo stesso target |
| Lavoro per tentativo | Un passaggio completo su un dataset di vari gigabyte | Un hash dell'header più un passaggio finale di mixing |
| Da dove viene il mix_hash | Calcolato dal dataset | Scelto liberamente dall'attaccante |
| Costo per tentativo | Costo KAWPOW pieno | Più economico di ordini di grandezza |
Il lavoro che richiede molta memoria è il motivo per cui KAWPOW tiene da sei anni gli ASIC, chip costruiti per un solo algoritmo, fuori da Ravencoin. 2Miners ha descritto i risultati falsificati come blocchi a lavoro quasi zero. Rispetto a quanto dovrebbe costare KAWPOW, è una descrizione corretta.
Cosa è successo sulla rete Ravencoin?
- 7 agosto 2026, 15:44:01 UTC: il primo blocco non valido noto, all'altezza 4.487.776.
- Dal 7 al 10 agosto: lo sfruttamento è continuato.
- 10 agosto: 2Miners ha rilasciato l'hotfix d'emergenza 4.6.1.1-hf1.
- 19 agosto: il progetto Ravencoin ha pubblicato la versione 4.8.0, secondo 2Miners.
In un tratto di 2.089 blocchi, 2Miners ne ha contati 96 colpiti. Quindi i blocchi falsificati erano sparsi nel ramo, non raccolti in una sola sequenza.
Per questo il rimedio doveva essere una riorganizzazione, non una rimozione chirurgica. Una riorganizzazione, o reorg, sostituisce i blocchi recenti con una catena concorrente.
Perché i nodi Ravencoin sono andati in crash e hanno smesso di sincronizzare?
Per chi gestisce un nodo, il sintomo è stato peggio di un blocco errato accettato in silenzio. I nodi andavano in crash su questi blocchi e, dopo il riavvio, smettevano di sincronizzare. Tron Black ha poi descritto come:
- L'indice dei blocchi salva l'altezza a cui un blocco si trova davvero, non quella dichiarata dal suo header.
- Al riavvio, il nodo ricostruisce ogni header dall'indice e ne ricalcola l'hash.
- Per un blocco falsificato, ora calcola l'hash con l'altezza reale dove l'header ne aveva una falsa.
- L'hash non corrisponde più, il controllo della proof of work fallisce e LoadBlockIndexGuts si interrompe.
Il blocco è stato accettato una volta e poi non si è più potuto caricare. Per questo il secondo sintomo è durato più del primo.
Diversi exchange hanno sospeso depositi e prelievi di RVN finché il ramo non è stato risolto. È la risposta normale e corretta a una catena la cui storia recente sta per cambiare. Non è un giudizio sulla moneta.
Cosa corregge Ravencoin 4.8.0?
La prima correzione è stata la versione 4.6.1.1-hf1, il 10 agosto. È arrivata da 2Miners, una pool di mining, non dal progetto Ravencoin. Ha fermato il danno per chi l'ha installata.
La versione 4.8.0, pubblicata tramite il repository di Ravencoin, la sostituisce. Usi la 4.8.0 e nulla di precedente. Fa quattro cose:
- Rifiuta i blocchi da 4.487.776 in poi la cui altezza dichiarata nell'header non corrisponde alla posizione reale.
- Mette un checkpoint su 4.487.775 come ultimo blocco pulito.
- Ricostruisce da sola lo stato corrotto della catena invece di interrompersi.
- Aggiunge una correzione per un overflow nei trasferimenti di asset che l'hotfix non conteneva, più altro lavoro del progetto.
Solo la prima voce è la riparazione. Quando l'altezza dichiarata deve corrispondere alla posizione reale, la porta si chiude. Il checkpoint e la ricostruzione automatica servono al recupero.
Un checkpoint è uno strumento grossolano. Fissa nel codice un blocco preciso come quello corretto, e una catena ne vuole il meno possibile. È qui perché il ramo onesto doveva vincere più in fretta di quanto avrebbe fatto il solo hashrate.
Il punto di recupero è stato una scelta di giudizio. Tron Black ha scritto di aver chiesto alle pool di considerare un taglio più recente. Avrebbe reso la reorg meno profonda, con i blocchi falsificati gestiti uno per uno.
Le pool hanno rifiutato e hanno scelto la linea più pulita. Nella proof of work, questa discussione si risolve da sola. Una storia che la maggioranza onesta dell'hashrate rifiuta perde, e le due pool più grandi insieme avevano quella maggioranza.
Cosa significa una reorg di tre giorni per chi possiede RVN?
I nodi vulnerabili hanno accettato i blocchi falsificati, quindi sopra di essi si sono accumulati blocchi reali. Scartare quel ramo significa una reorg. Con l'obiettivo di un minuto per blocco di Ravencoin, da 4.487.776 alla patch sono circa tre giorni di blocchi.
Le transazioni confermate sul ramo scartato smettono di essere confermate. La maggior parte torna nella mempool, la coda delle transazioni in attesa, e viene minata di nuovo sulla catena rimasta. Però non è garantito.
Un tipo non può tornare. La coinbase sono le nuove monete che un blocco paga al suo miner. Una transazione che ha speso la coinbase di un blocco scartato spende monete che sulla catena rimasta non esistono più.
Lo stesso vale per tutto ciò che vi è stato costruito sopra. Quelle transazioni non sono in attesa, sono non valide. Per questo le pause degli exchange erano giuste, e per questo l'attività dopo 4.487.775 richiedeva cautela finché una punta non si fosse assestata.
Perché alcuni vecchi nodi Ravencoin hanno rifiutato la nuova catena?
I nodi Ravencoin hanno una regola contro le reorg lunghe. Impedisce a un attacco di maggioranza a sorpresa di riscrivere la storia profonda. La maggior parte dei vecchi nodi rimasti accesi senza interruzioni è scesa sotto il numero di peer da cui la regola dipende. Hanno poi accettato la catena più lunga, come previsto.
Alcuni no, perché non hanno mai perso abbastanza peer. Secondo le regole come sono scritte, non si era rotto nulla. La protezione ha funzionato esattamente come specificato, su un problema per cui non era mai stata pensata.
La divisione è nata da un difetto di validazione, non da un attacco del 51% contro la maggioranza. La regola non sa distinguere le due cose.
Cosa fare se mina o gestisce un nodo Ravencoin
Se mina tramite una pool, non cambi nulla: nessun nuovo indirizzo, nessuna nuova porta, nessun aggiornamento del miner. KAWPOW non è mai stato il problema. Il difetto stava nel codice che decideva quando eseguirlo.
L'hashrate che ha puntato sul vecchio ramo era lavoro reale. È finito su blocchi scartati insieme a quelli falsificati che c'erano in mezzo, un po' come viene scartato un blocco orfano. Per stimare quanto guadagna il Suo rig, usi il calcolatore di mining.
Se gestisce un proprio nodo, segua questi passi:
- Fermi il nodo.
- Sostituisca il binario con la versione 4.8.0, non con una release precedente che correggeva solo una parte del problema.
- Avvii di nuovo il nodo. Non c'è nessun reindex da eseguire né passaggi manuali.
- Se arriva dall'hotfix, si aspetti un riavvio rapido.
- Se arriva da un software senza patch, si aspetti diverse ore di replay e ricostruzione su hardware comune.
- In quel periodo, legga gli errori bad-blk-height come la patch che funziona, non come un guasto.
- Controlli l'hash del blocco 4.494.143. Sulla catena canonica finisce con 4c67d6a4.
Faccia quest'ultimo controllo invece di darlo per scontato. Quando il progetto ha dichiarato la rete ripristinata, gli explorer indipendenti di Ravencoin mostravano tutti quella stessa catena.
Perché gli audit non hanno trovato il bug KAWPOW di Ravencoin?
Togliendo i dettagli resta uno schema comune. Un valore arrivato dall'esterno decideva con quanta cura quello stesso valore sarebbe stato esaminato. L'header dichiarava la propria altezza, e il nodo la usava per scegliere il controllo che l'header doveva superare.
La correzione non è complicata, e la patch ne è in sostanza una riga. Confronta l'altezza dichiarata con la posizione reale del blocco prima di decidere qualsiasi cosa.
La scorciatoia è stata scritta per blocchi già affidabili. Con quel presupposto, la condizione sembra un fatto, non una domanda a cui qualcuno potrebbe rispondere in modo disonesto. Smette di esserlo appena un blocco non affidabile può compilare il campo, e niente nel codice segnalava quando questo è cambiato.
Ravencoin ha avuto audit di sicurezza professionali del suo codice. Non hanno trovato né questo difetto né l'overflow degli asset corretto insieme. Tron Black ha scritto di sospettare fortemente che li abbia trovati entrambi una revisione di sicurezza fatta da un modello di IA di frontiera.
Qualunque sia lo strumento, lo schema torna. Il difetto è invisibile finché si legge la scorciatoia nei suoi stessi termini. Appare quando ci si chiede chi può compilare il campo di cui la scorciatoia si fida.
Chi ha sistemato la catena di Ravencoin, e in che ordine?
Una pool di mining ha letto il percorso di validazione e ha rilasciato un binario d'emergenza in tre giorni. Le due pool più grandi hanno poi minato una catena che scartava tutta la finestra dell'attacco. Gli è stato chiesto di fare il taglio meno profondo e hanno rifiutato.
Il progetto è arrivato dopo con la release che sostituisce l'hotfix e corregge di più. A risolvere la divisione non è stato nessuno dei due annunci. È stato il peso del lavoro reale da una parte, cioè la decentralizzazione che fa il suo lavoro.
L'algoritmo KAWPOW è stato violato?
No. KAWPOW ha fatto ciò per cui è stato progettato. Il difetto stava nel codice del nodo che sceglieva quando eseguire il controllo completo.
Quale versione di Ravencoin devo usare?
La versione 4.8.0. Le release precedenti, compreso l'hotfix 4.6.1.1-hf1, correggevano solo una parte del problema.
Devo cambiare qualcosa per minare RVN su una pool?
No. Tenga lo stesso indirizzo, la stessa porta e lo stesso software di mining.
I blocchi falsificati avevano una difficoltà più bassa?
No. Rispettavano lo stesso target dei blocchi onesti. Ogni tentativo era solo molto più economico, perché saltava il lavoro che richiede molta memoria.
Come controllo che il mio nodo sia sulla catena Ravencoin giusta?
Cerchi l'hash del blocco 4.494.143. Sulla catena canonica finisce con 4c67d6a4.
Perché alcune mie transazioni RVN sono sparite?
La reorg ha scartato circa tre giorni di blocchi. La maggior parte delle transazioni viene minata di nuovo, ma quelle costruite sulla coinbase di un blocco scartato non possono tornare.
Da dove vengono questi fatti
La struttura dell'header, le due funzioni di hash, la scelta dell'epoca e il ramo di validazione con il suo commento sono letti dal sorgente di Ravencoin. I file sono src/primitives/block.h, src/primitives/block.cpp, src/hash.cpp, src/hash.h, src/pow.h e src/validation.cpp.
Può leggere Lei stesso validation.cpp in Ravencoin 4.8.0 e hash.cpp in Ravencoin 4.8.0. L'elenco dei checkpoint è in chainparams.cpp in Ravencoin 4.8.0. Prima della 4.8.0, il suo checkpoint di mainnet più alto era 2.383.550.
La prima altezza non valida e il suo orario vengono dall'avviso di rete del progetto Ravencoin. Il resoconto di Tron Black per il progetto Ravencoin è la fonte di:
- Il percorso del crash nell'indice dei blocchi e le transazioni coinbase che non possono tornare.
- Il comportamento della regola contro le reorg lunghe e il punto di recupero meno profondo rifiutato.
- Le osservazioni sull'audit e sulla revisione con l'IA.
- Il contenuto della 4.8.0, e il controllo del blocco 4.494.143.
La versione dell'hotfix, i 96 blocchi colpiti su 2.089 e la data della 4.8.0 vengono dal rapporto di agosto 2026 di 2Miners. Abbiamo letto i file sorgente e quel rapporto il 5 novembre 2026. Tutto ciò che le fonti non affermano è stato lasciato fuori.