Cryptojacking: saat sebuah mesin menambang untuk orang lain
Bagaimana malware mining masuk, mengapa pemilik rig adalah orang yang paling sulit disembunyikan darinya sekaligus paling mudah ditipu, dan cara memeriksa serta membersihkan mesin dengan benar.
Apa itu
Cryptojacking adalah seseorang menjalankan software mining di hardware yang bukan miliknya atau tidak ia bayar. Ini bukan hal langka: ini hal paling umum yang dilakukan malware terhadap sebuah mesin begitu menguasainya, karena keuntungannya tidak memerlukan korban untuk ditipu melakukan apa pun setelahnya. Listriklah korbannya, dan tagihannya datang diam-diam.
Hampir selalu Monero. Koin ini bisa ditambang dengan untung di prosesor biasa, jadi beberapa ribu desktop kantor layak dikuasai, dan privasinya membuat uangnya tidak bisa dilacak. Programnya biasanya XMRig, software mining open-source biasa, dengan nama dan konfigurasi yang diubah.
Mesin yang menambang untuk orang lain tidak tampak terinfeksi seperti yang dibayangkan orang. Tidak ada yang dienkripsi, tidak ada file yang hilang, tidak ada tebusan yang muncul. Mesin itu hanya berjalan panas, mengalami throttling, kipasnya cepat aus, dan menghabiskan uang.
Mengapa ini berbeda jika Anda sudah mining
Setiap artikel umum mengatakan hal yang sama: cari pemakaian prosesor yang tinggi, cari panas, cari kipas. Di sebuah rig, ketiganya adalah keadaan normal, jadi saran biasa tidak mendeteksi apa pun. Menjadi miner membuat Anda orang yang paling siap untuk menemukan ini dan sekaligus yang paling mudah dikelabui.
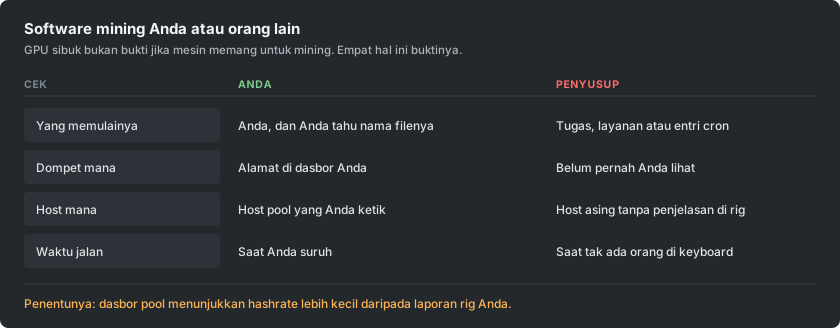
Keuntungannya, Anda punya sesuatu yang hampir tidak dimiliki orang lain: catatan kedua yang independen tentang apa yang dihasilkan hardware Anda. Dasbor pool Anda diukur di server orang lain dari pekerjaan yang benar-benar tiba. Jika rig melaporkan sebuah hashrate dan dasbor jelas berada di bawahnya, setelah Anda memperhitungkan stale share, ada sesuatu yang memakan selisihnya.
Bagaimana ia masuk
Jalurnya tidak banyak berubah, dan tidak satu pun memerlukan penyerang yang canggih.
- Software bajakan dan crack. Masih menjadi sumber tunggal terbesar. Keygen atau installer yang ditambal untuk aplikasi berbayar adalah program yang Anda setujui untuk dijalankan dengan izin Anda sendiri, dan software mining ikut menumpang di dalam arsipnya.
- Apa pun yang terbuka ke internet tanpa patch. Celah lama yang sudah dikenal luas di software server dipindai terus-menerus, dan software mining adalah muatan favorit karena menghasilkan uang dari mesin yang tidak menyimpan apa pun yang layak dicuri.
- USB. Kampanye terbaru menyalin dirinya ke drive lepasan dan bersembunyi di balik shortcut yang tampak seperti ikon drive, begitulah jaringan yang tidak terhubung ke internet tetap bisa terinfeksi.
- Image container dan build. Base image yang diambil dari registry publik bisa membawanya, lalu ia menambang di dalam setiap lingkungan yang dibangun darinya.
- Tab browser, meski jauh lebih jarang dibanding dulu. Skrip yang menambang selama halaman terbuka pernah menjadi sebuah industri sampai penyedia terbesarnya tutup pada 2019; skrip ini masih ada di situs streaming dan unduhan, tetapi berhenti saat tab ditutup.
Tanda-tanda di mesin yang seharusnya diam
- Mesin itu tidak pernah benar-benar idle. Kipas tetap kencang dan casing tetap hangat padahal tidak ada yang dibuka.
- Proses yang tidak bisa Anda jelaskan, sering diberi nama yang mirip dengan proses sistem yang asli. Beda satu karakter pada nama yang familier adalah trik yang umum.
- Pemakaian yang turun saat Anda membuka task manager dan naik lagi saat Anda menutupnya. Perilaku itu disengaja dan dengan sendirinya hampir menjadi bukti.
- Scheduled task, service, atau entri startup yang tidak dibuat siapa pun.
- Koneksi keluar ke host yang tidak Anda kenali, berulang dengan ritme tetap.
Tanda-tanda di rig yang seharusnya mining
Di sini pertanyaannya bukan apakah ada yang sedang mining, melainkan apakah semua yang sedang mining adalah milik Anda.
- Dasbor berada di bawah angka yang dilaporkan rig, secara konsisten, melebihi apa yang bisa dijelaskan oleh stale share.
- Dua proses mining padahal Anda menjalankan satu. Di rig multi-GPU, hal ini layak dihitung.
- Skrip start atau flight sheet Anda berisi alamat dompet atau host yang tidak Anda ketik. Bacalah, jangan hanya dilirik: alamat yang diubah di bagian tengah tampak identik sekilas.
- Sebuah kartu berjalan panas dan tidak menghasilkan apa pun di pool Anda, begitulah tampilan software mining kedua yang dipasang ke satu perangkat.
- Mesin tetap mining saat Anda menghentikannya. Jika menghentikan software mining Anda sendiri tidak membuat mesin tenang, ada hal lain yang berjalan.
Penukaran dompet, yang lebih mahal daripada listrik
Keluarga malware lain melakukan sesuatu yang lebih buruk dan lebih sederhana. Malware ini mengawasi clipboard, dan saat Anda menyalin sesuatu yang berbentuk alamat dompet, ia menggantinya dengan milik penyerang, memilih alamat yang diawali dan diakhiri dengan karakter yang sama sehingga pemeriksaan cepat lolos. Orang-orang telah kehilangan jumlah besar karena ini tanpa melibatkan mining sama sekali, dan keduanya sering dipasang bersamaan.
Bagi miner ada versi kedua dari ide yang sama: alamat di dalam skrip start atau flight sheet ditulis ulang sekali, dan setiap pembayaran setelahnya pergi ke tempat lain. Tidak ada yang rusak. Rig menambang dengan sempurna. Uangnya hanya tiba di dompet yang berbeda, dan cara orang biasanya mengetahuinya adalah ketika bertanya-tanya mengapa pembayaran tidak pernah datang.
Pertahanannya membosankan tetapi berhasil. Setelah menempelkan alamat di tempat yang penting, periksa seluruh alamat, bukan hanya ujung-ujungnya, dan pastikan alamat di dasbor Anda adalah alamat yang Anda maksud. Jika pembayaran Anda berhenti sementara hashrate Anda tidak, periksa alamatnya sebelum hal lain.
Cara memeriksa, secara berurutan
- Bandingkan kedua hashrate. Yang dilaporkan rig dengan dasbor pool, selama satu hari, bukan satu menit.
- Baca konfigurasi Anda sendiri. Setiap alamat dompet dan setiap host, karakter demi karakter, di setiap rig.
- Hentikan software mining Anda dan amati. Mesin yang tetap sibuk setelahnya menjalankan sesuatu yang lain.
- Buat daftar apa saja yang berjalan sendiri. Scheduled task dan service di Windows, timer dan cron di Linux, ditambah apa pun yang berjalan saat login.
- Lihat koneksi keluar saat software mining Anda sendiri dihentikan. Apa pun yang masih berkomunikasi dengan ritme tertentu layak diidentifikasi.
- Pindai dengan alat yang tepercaya, tetapi jangan berhenti pada hasil bersih. Software mining rutin dimodifikasi sampai pemindai tidak lagi mengenalinya, itulah sebabnya langkah ini terakhir, bukan pertama.
Membersihkan bukan sekadar menghapus file
Program ini dibuat untuk kembali. Menghapus programnya sementara hal yang menjalankannya masih ada hanya memberi beberapa menit. Hapus scheduled task, service, entri startup, baris cron, dan registry key, lalu file-nya, lalu reboot dan periksa bahwa tidak ada yang kembali.
Di mesin yang penting, dan terutama di apa pun yang pernah menyimpan dompet atau kunci privat, anggap membangun ulang sebagai pilihan yang jujur. Akses yang sama yang memasang software mining bisa memasang apa saja, dan kampanye modern sudah mengumpulkan kredensial di sepanjang jalan. Ganti kata sandi yang pernah dipakai di mesin itu, dari perangkat lain.
Tetap bersih
Aturan yang benar-benar mencegah hal ini membosankan, dan justru aturan inilah yang dilewati orang karena mining melibatkan mengunduh software tanpa tanda tangan dari orang asing.
- Software mining diambil dari halaman rilis proyek itu sendiri, dan Anda memeriksa checksum yang dipublikasikan. Software mining dari tautan forum, deskripsi video, atau arsip yang dikemas ulang adalah cara paling mungkin sebuah mesin mining terinfeksi, justru karena Anda sudah memperkirakan ada peringatan lalu mengabaikannya.
- Jangan pernah menjalankan software crack di mesin yang menambang atau menyimpan dompet. Sama sekali tidak. Kedua kebiasaan itu tidak bisa dicampur.
- Patch apa pun yang terbuka ke internet. Sebagian besar infeksi berjalan otomatis dan memilih mesin berdasarkan nomor versi.
- Pisahkan dompet tempat Anda dibayar dari mesin yang menambang. Rig hanya membutuhkan alamat, tidak pernah kunci.
- Periksa alamat pembayaran Anda setelah setiap perubahan pada rig, dan sekali lagi setelah terjadi sesuatu yang tidak terduga padanya.