Cryptojacking: apabila mesin melombong untuk orang lain
Bagaimana perisian hasad perlombongan masuk, mengapa pemilik rig paling sukar disembunyikan daripadanya dan paling mudah ditipu, dan cara menyemak serta membersihkan mesin dengan betul.
Apakah ia
Cryptojacking ialah seseorang menjalankan perisian perlombongan pada perkakasan yang bukan miliknya dan bukan dibayar olehnya. Ia bukan perkara terpencil: ia perkara paling biasa yang dilakukan oleh perisian hasad dengan sesebuah mesin sebaik sahaja menguasainya, kerana hasilnya tidak memerlukan mangsa diperdaya untuk melakukan apa-apa selepas itu. Elektrik ialah mangsanya, dan ia membebankan secara senyap.
Ia hampir selalu Monero. Syiling itu boleh dilombong dengan untung pada pemproses biasa, jadi beberapa ribu desktop pejabat berbaloi untuk dimiliki, dan privasinya bermakna wang itu tidak dapat dijejaki. Programnya biasanya XMRig, perisian perlombongan sumber terbuka biasa, dengan nama dan konfigurasinya ditukar.
Mesin yang melombong untuk orang lain tidak berkelakuan seperti dijangkiti mengikut sangkaan orang. Tiada apa yang disulitkan, tiada fail hilang, tiada wang tebusan muncul. Ia hanya berjalan panas, mendikit, menghauskan kipasnya, dan menelan kos.
Mengapa ini berbeza apabila anda sudah melombong
Setiap artikel umum mengatakan perkara yang sama: cari penggunaan pemproses yang tinggi, cari haba, cari kipas. Pada sebuah rig, ketiga-tiganya ialah keadaan biasa, jadi nasihat lazim tidak mengesan apa-apa. Sebagai pelombong, anda orang yang paling lengkap untuk menemui perkara ini dan paling mudah untuk diperdaya.
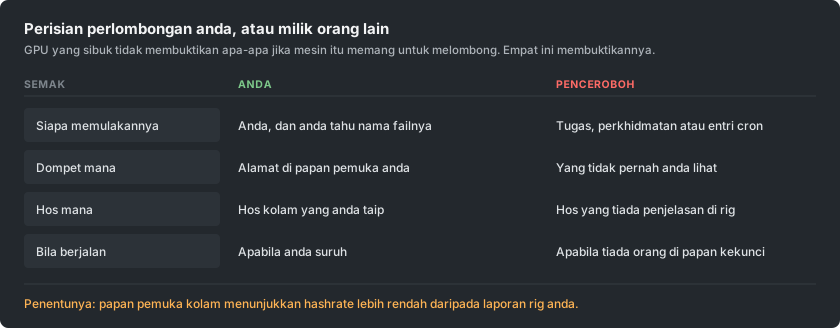
Kelebihannya ialah anda mempunyai sesuatu yang hampir tiada orang lain miliki: rekod kedua yang bebas tentang apa yang dihasilkan oleh perkakasan anda. Papan pemuka kolam anda diukur pada pelayan orang lain daripada kerja yang benar-benar tiba. Jika rig melaporkan hashrate dan papan pemuka jauh lebih rendah daripadanya, selepas anda mengambil kira share basi, ada sesuatu yang memakan perbezaan itu.
Bagaimana ia masuk
Laluannya tidak banyak berubah, dan tiada satu pun memerlukan penyerang yang canggih.
- Perisian cetak rompak. Masih merupakan sumber tunggal terbesar. Keygen atau pemasang yang ditampal untuk aplikasi berbayar ialah program yang anda bersetuju untuk jalankan dengan kebenaran anda sendiri, dan perisian perlombongan menumpang di dalam arkib itu.
- Apa sahaja yang terdedah kepada internet tanpa tampalan. Lubang lama yang terkenal dalam perisian pelayan diimbas secara berterusan, dan perisian perlombongan ialah muatan pilihan kerana ia menjana wang daripada mesin yang tidak menyimpan apa-apa yang berbaloi dicuri.
- USB. Kempen terkini menyalin diri ke pemacu boleh tanggal dan bersembunyi di sebalik pintasan yang kelihatan seperti ikon pemacu, itulah cara rangkaian tanpa pendedahan internet masih dijangkiti.
- Imej kontena dan binaan. Imej asas yang ditarik daripada registri awam boleh membawanya, dan ia kemudian melombong dalam setiap persekitaran yang dibina daripadanya.
- Tab pelayar, walaupun jauh kurang berbanding dahulu. Skrip yang melombong semasa halaman dibuka pernah menjadi satu industri sehingga penyedia terbesar ditutup pada 2019; ia masih wujud di laman penstriman dan muat turun, tetapi ia berhenti apabila tab ditutup.
Tanda pada mesin yang sepatutnya melahu
- Ia tidak pernah benar-benar melahu. Kipas kekal laju dan bekas kekal suam walaupun tiada apa yang dibuka.
- Proses yang anda tidak dapat jelaskan, selalunya dinamakan hampir sama dengan proses sistem sebenar. Perbezaan satu aksara dalam nama yang biasa ialah helah yang lazim.
- Penggunaan yang menurun sebaik sahaja anda membuka pengurus tugas dan kembali apabila anda menutupnya. Kelakuan itu disengajakan dan hampir menjadi bukti dengan sendirinya.
- Tugas berjadual, perkhidmatan atau entri permulaan yang tidak dicipta oleh sesiapa.
- Sambungan keluar ke hos yang anda tidak kenali, berulang mengikut rentak tetap.
Tanda pada rig yang sepatutnya melombong
Di sini persoalannya bukan sama ada sesuatu sedang melombong, tetapi sama ada semua yang melombong itu milik anda.
- Papan pemuka sentiasa lebih rendah daripada apa yang dilaporkan oleh rig, melebihi apa yang dapat dijelaskan oleh share basi.
- Dua proses perlombongan sedangkan anda memulakan satu. Pada rig berbilang GPU, ia berbaloi untuk dikira.
- Skrip permulaan atau flight sheet anda mengandungi alamat dompet atau hos yang bukan anda taip. Bacanya, jangan sekadar menjeling: alamat yang diubah di tengah kelihatan serupa pada pandangan sekilas.
- Sebuah kad berjalan panas dan tidak menghasilkan apa-apa pada kolam anda, begitulah rupanya perisian perlombongan kedua yang dipasang pada satu peranti.
- Ia melombong selepas anda menghentikannya. Jika menghentikan perisian perlombongan anda sendiri tidak menenangkan mesin, ada sesuatu yang lain berjalan.
Penukaran dompet, yang lebih mahal daripada elektrik
Satu keluarga perisian hasad yang berasingan melakukan sesuatu yang lebih teruk dan lebih mudah. Ia memerhati papan keratan, dan apabila anda menyalin sesuatu yang berbentuk alamat dompet ia menggantikannya dengan alamat penyerang, memilih alamat yang bermula dan berakhir dengan aksara yang sama supaya semakan pantas lulus. Orang telah kehilangan jumlah besar kerana ini tanpa sebarang perlombongan terlibat, dan kedua-duanya sering dipasang bersama.
Bagi pelombong ada versi kedua idea yang sama: alamat di dalam skrip permulaan atau flight sheet ditulis semula sekali, dan setiap bayaran selepas itu pergi ke tempat lain. Tiada apa yang rosak. Rig melombong dengan sempurna. Wang itu hanya tiba di dompet lain, dan cara biasa orang menyedarinya ialah tertanya-tanya mengapa bayaran tidak pernah tiba.
Pertahanannya membosankan tetapi berkesan. Selepas menampal alamat di mana-mana tempat yang penting, semak keseluruhannya dan bukan hanya hujungnya, dan sahkan alamat pada papan pemuka anda ialah alamat yang anda maksudkan. Jika bayaran anda berhenti sedangkan hashrate anda tidak, semak alamat sebelum perkara lain.
Cara menyemak, mengikut urutan
- Bandingkan dua hashrate. Yang dilaporkan rig berbanding papan pemuka kolam, sepanjang sehari dan bukan seminit.
- Baca konfigurasi anda sendiri. Setiap alamat dompet dan setiap hos, aksara demi aksara, pada setiap rig.
- Hentikan perisian perlombongan anda dan perhatikan. Mesin yang kekal sibuk selepas itu ada sesuatu lain yang berjalan.
- Senaraikan apa yang bermula dengan sendirinya. Tugas berjadual dan perkhidmatan pada Windows, timer dan cron pada Linux, serta apa sahaja yang berjalan semasa log masuk.
- Lihat sambungan keluar semasa perisian perlombongan anda sendiri dihentikan. Apa sahaja yang masih berkomunikasi mengikut rentak wajar dikenal pasti.
- Imbas dengan alat yang bereputasi, tetapi jangan berhenti pada keputusan bersih. Perisian perlombongan kerap diubah suai sehingga pengimbas tidak lagi mengenalinya, sebab itulah langkah ini yang terakhir dan bukan yang pertama.
Membuang bukan sekadar memadam fail
Ia dibina untuk kembali. Memadam program sedangkan perkara yang memulakannya masih wujud hanya memberi beberapa minit. Buang tugas berjadual, perkhidmatan, entri permulaan, baris cron dan kunci registri, kemudian fail itu, kemudian but semula dan semak bahawa tiada apa yang kembali.
Pada mesin yang penting, dan terutamanya pada apa sahaja yang pernah menyimpan dompet atau kunci peribadi, anggap membina semula sebagai pilihan yang jujur. Akses yang sama yang memasang perisian perlombongan boleh memasang apa sahaja, dan kempen moden pasti telah mengumpul bukti kelayakan dalam perjalanannya. Tukar kata laluan yang pernah dilihat oleh mesin itu, dari peranti lain.
Kekal bersih
Peraturan yang benar-benar mencegah ini membosankan, dan inilah yang orang langkau kerana perlombongan melibatkan memuat turun perisian tanpa tandatangan daripada orang yang tidak dikenali.
- Perisian perlombongan datang daripada halaman keluaran projek itu sendiri, dan anda menyemak checksum yang diterbitkan. Perisian perlombongan daripada pautan forum, keterangan video atau arkib yang dibungkus semula ialah cara paling mungkin sesebuah mesin perlombongan dijangkiti, tepat kerana anda sudah menjangka amaran dan mengabaikannya.
- Jangan sekali-kali menjalankan perisian cetak rompak pada mesin yang melombong atau menyimpan dompet. Langsung tidak. Kedua-dua tabiat itu tidak boleh bercampur.
- Tampal apa sahaja yang terdedah kepada internet. Kebanyakan jangkitan adalah automatik dan memilih mesin berdasarkan nombor versi.
- Asingkan dompet yang menerima bayaran daripada mesin yang melombong. Rig hanya memerlukan alamat, tidak sekali-kali kunci.
- Semak alamat bayaran anda selepas sebarang perubahan pada rig, dan sekali lagi selepas sesuatu yang tidak dijangka berlaku padanya.