Криптоджекінг: коли комп'ютер майнить на когось іншого
Як потрапляє шкідливе ПЗ для майнінгу, чому від власника рига його найважче приховати і водночас власника найлегше обдурити, і як правильно перевірити та очистити машину.
Що це таке
Криптоджекінг означає, що хтось запускає майнер на обладнанні, яким не володіє і за яке не платить. Це не рідкість: це найчастіше, що робить шкідлива програма з комп'ютером, коли той уже в її руках, бо виплата не потребує потім нікого ні на що обманювати. Жертвою тут є електроенергія, і рахунок за неї приходить тихо.
Майже завжди це Monero. Цю монету можна майнити з прибутком на звичайних процесорах, тому кілька тисяч офісних комп'ютерів того варті, а її приватність не дає відстежити гроші. Програма зазвичай XMRig, звичайний майнер з відкритим кодом, зі зміненими назвою і конфігурацією.
Комп'ютер, який майнить на когось іншого, поводиться не так, як очікують від зараженого. Нічого не зашифровано, жоден файл не зник, вимога викупу не з'являється. Він просто гріється, скидає частоти, зношує вентилятори і коштує грошей.
Чому все інакше, якщо ви вже майните
Кожна типова стаття каже одне й те саме: шукайте високе завантаження процесора, шукайте нагрівання, шукайте шум вентиляторів. На ризі всі три ознаки є нормальним станом, тому звичайна порада нічого не виявляє. Як майнер, ви найкраще підготовлені, щоб це знайти, і вас найлегше обдурити.
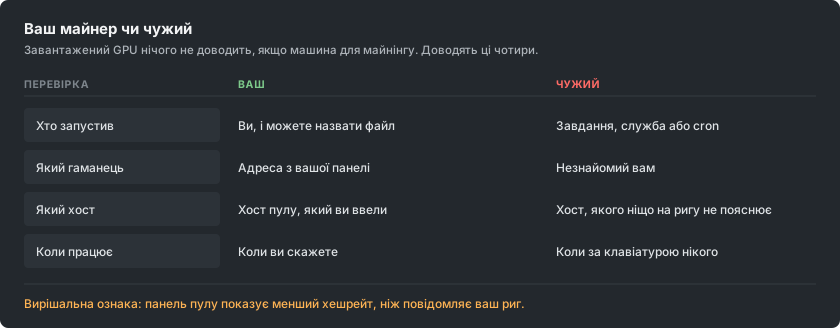
Перевага в тому, що у вас є те, чого майже ні в кого немає: другий, незалежний запис того, що виробило ваше обладнання. Панель пулу рахується на чужому сервері за роботою, яка справді надійшла. Якщо риг повідомляє один хешрейт, а панель помітно нижче, навіть з урахуванням застарілих шар, значить, щось поглинає різницю.
Як він потрапляє на комп'ютер
Шляхи майже не змінилися, і жоден із них не потребує досвідченого зловмисника.
- Зламані та піратські програми. Досі найбільше окреме джерело. Кейген або пропатчений інсталятор платної програми є програмою, яку ви погодилися запустити зі своїми правами, і майнер ховається всередині архіву.
- Усе, що відкрите в інтернет без оновлень. Старі, широко відомі вразливості серверного ПЗ скануються безперервно, і майнер є найбажанішим навантаженням, бо він приносить гроші з комп'ютера, на якому нічого красти.
- USB. Нещодавні кампанії копіюють себе на знімні накопичувачі й ховаються за ярликом, схожим на значок накопичувача; так заражається навіть мережа без виходу в інтернет.
- Образи контейнерів і збірок. Базовий образ із публічного реєстру може містити майнер, і тоді він майнить у кожному середовищі, зібраному з цього образу.
- Вкладка браузера, хоча набагато рідше, ніж колись. Скрипти, що майнять, поки відкрита сторінка, були цілою індустрією, доки найбільший постачальник не закрився у 2019 році; вони досі трапляються на сайтах зі стримами та завантаженнями, але зупиняються разом із вкладкою.
Ознаки на комп'ютері, який мав би простоювати
- Він ніколи по-справжньому не простоює. Вентилятори крутяться, корпус теплий, хоча нічого не відкрито.
- Процес, походження якого ви не можете пояснити, часто названий схоже на справжній системний. Різниця в один символ у знайомій назві є поширеним прийомом.
- Навантаження, яке падає, щойно ви відкриваєте диспетчер завдань, і повертається, коли ви його закриваєте. Така поведінка навмисна і сама по собі майже є доказом.
- Заплановане завдання, служба або запис автозавантаження, яких ніхто не створював.
- Вихідні підключення до незнайомого хоста, що повторюються в постійному ритмі.
Ознаки на ризі, який мав би майнити
Тут питання інше: не чи майнить щось, а чи все, що майнить, належить саме вам.
- Панель стабільно нижче того, що повідомляє риг, і різниця більша, ніж пояснюють застарілі шари.
- Два процеси майнінгу там, де ви запускали один. На ризі з кількома GPU їх варто перерахувати.
- У вашому скрипті запуску або польотному листі (flight sheet) є адреса гаманця чи хост, яких ви не вводили. Читайте його, а не пробігайте очима: адреса, змінена посередині, на швидкий погляд виглядає так само.
- Карта гріється, але нічого не виробляє на вашому пулі; так виглядає другий майнер, прив'язаний до одного пристрою.
- Комп'ютер майнить, коли ви його зупинили. Якщо після зупинки вашого майнера комп'ютер не затихає, працює щось інше.
Підміна гаманця, яка коштує дорожче за електроенергію
Окрема родина шкідливих програм робить щось гірше і простіше. Вона стежить за буфером обміну, і коли ви копіюєте щось схоже на адресу гаманця, замінює її адресою зловмисника, вибираючи таку, що починається і закінчується тими самими символами, щоб швидка перевірка пройшла. Люди втрачали так великі суми без жодного майнінгу, а ці дві програми часто встановлюються разом.
Для майнера є другий варіант тієї самої ідеї: адресу в скрипті запуску або в польотному листі переписують один раз, і всі наступні виплати йдуть в інше місце. Нічого не ламається. Риг майнить ідеально. Гроші просто надходять на інший гаманець, і зазвичай люди дізнаються про це, коли дивуються, чому не прийшла виплата.
Захист нудний і працює. Вставивши адресу туди, де це важливо, перевіряйте її цілком, а не лише початок і кінець, і переконайтеся, що адреса на вашій панелі саме та, яку ви мали на увазі. Якщо виплати припинилися, а хешрейт ні, насамперед перевірте адресу.
Як перевірити, по черзі
- Порівняйте два хешрейти. Той, що повідомляє риг, і той, що на панелі пулу, за добу, а не за хвилину.
- Прочитайте власну конфігурацію. Кожну адресу гаманця і кожен хост, символ за символом, на кожному ризі.
- Зупиніть майнер і поспостерігайте. Якщо комп'ютер і після цього зайнятий, на ньому працює щось інше.
- Подивіться, що запускається саме. Заплановані завдання і служби у Windows, таймери і cron у Linux, а також усе, що запускається під час входу в систему.
- Подивіться на вихідні підключення, коли ви зупинили свій майнер. Усе, що й далі спілкується в постійному ритмі, варто розпізнати.
- Перевірте надійним сканером, але не зупиняйтеся на чистому результаті. Майнери регулярно модифікують, доки сканери не перестануть їх розпізнавати, тому цей крок останній, а не перший.
Видалити файл ще не означає позбутися майнера
Такі програми створено, щоб повертатися. Видалення програми, коли те, що її запускає, залишається, дає лише кілька хвилин. Видаліть заплановане завдання, службу, запис автозавантаження, рядок cron і ключ реєстру, потім файл, потім перезавантажтеся і перевірте, що нічого не повернулося.
На важливому комп'ютері, і особливо на будь-якому, де колись зберігалися гаманець або приватний ключ, чесним варіантом буде повне перевстановлення. Той самий доступ, яким установили майнер, дозволяє встановити що завгодно інше, а сучасна кампанія дорогою збере облікові дані. Змініть паролі, які бачив цей комп'ютер, з іншого пристрою.
Як залишатися чистим
Правила, які справді цьому запобігають, нудні, і їх пропускають, бо майнінг означає завантаження непідписаних програм від незнайомців.
- Майнери беруться зі сторінки релізів самого проєкту, і ви перевіряєте опубліковану контрольну суму. Майнер за посиланням з форуму, з опису відео чи з перепакованого архіву є найімовірнішим шляхом зараження майнінгового комп'ютера, саме тому, що ви очікували попередження і відмахнулися від нього.
- Ніколи не запускайте зламані програми на комп'ютері, який майнить або зберігає гаманець. Ніколи. Ці дві звички несумісні.
- Оновлюйте все, що відкрите в інтернет. Більшість заражень автоматичні та вибирають комп'ютери за номером версії.
- Тримайте гаманець, на який вам платять, окремо від комп'ютера, який майнить. Ригу потрібна лише адреса, а ключі ніколи.
- Перевіряйте адресу виплат після будь-якої зміни рига і ще раз після будь-якої несподіваної події з ним.