Cryptojacking: quando una macchina mina per qualcun altro
Come entra il malware di mining, perché a chi possiede un rig è più difficile nasconderlo ma è più facile ingannarlo, e come controllare e ripulire bene una macchina.
Che cos'è
Si parla di cryptojacking quando qualcuno fa girare un miner su hardware che non possiede e di cui non paga i costi. Non è un fenomeno di nicchia: è la cosa più comune che un malware fa con un computer una volta che ne ha preso il controllo, perché il guadagno non richiede in seguito di ingannare la vittima in alcun modo. La vittima è l'elettricità, e il conto arriva in silenzio.
Si tratta quasi sempre di Monero. La moneta si può minare con profitto sui normali processori, quindi qualche migliaio di computer d'ufficio fa gola, e la sua privacy fa sì che il denaro non si possa seguire. Il programma di solito è XMRig, un comune miner open source, con il nome e la configurazione cambiati.
Un computer che mina per qualcun altro non si comporta da infetto nel modo in cui la gente si aspetta. Nulla viene cifrato, nessun file manca, nessun riscatto compare. Semplicemente scalda, rallenta per il calore, consuma le ventole e costa denaro.
Perché è diverso quando già mina
Ogni articolo generico dice la stessa cosa: cerchi un uso elevato del processore, cerchi il calore, cerchi le ventole. Su un rig tutte e tre sono lo stato normale, quindi il consiglio abituale non rileva nulla. Essere un miner La rende la persona meglio attrezzata per scoprirlo e la più facile da ingannare.
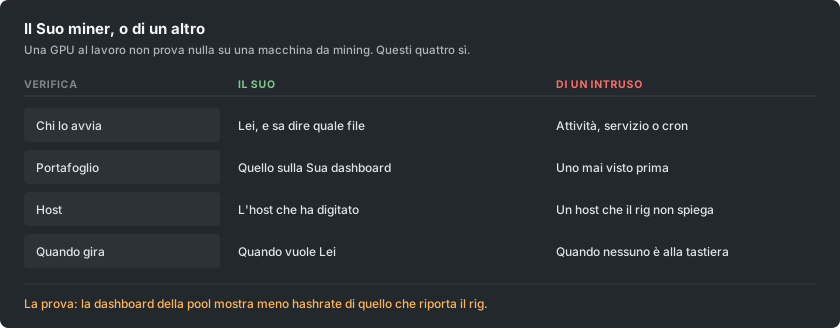
Il vantaggio è che ha qualcosa che quasi nessun altro ha: un secondo registro, indipendente, di ciò che il Suo hardware ha prodotto. La dashboard della Sua pool è misurata sul server di qualcun altro a partire dal lavoro effettivamente arrivato. Se il rig riporta un hashrate e la dashboard è sensibilmente più bassa, dopo aver tenuto conto delle share obsolete (stale share), qualcosa sta consumando la differenza.
Come entra
Le vie d'accesso non sono cambiate molto, e nessuna richiede un attaccante sofisticato.
- Software craccato e piratato. È ancora la principale fonte singola. Un keygen o un installer modificato di un'applicazione a pagamento è un programma che ha accettato di eseguire con i Suoi permessi, e il miner viaggia dentro l'archivio.
- Qualsiasi cosa esposta a internet senza patch. Le vecchie falle, ben note, del software per server vengono cercate di continuo, e un miner è il payload preferito perché fa fruttare un computer che non contiene nulla che valga la pena rubare.
- USB. Le campagne recenti si copiano sulle unità rimovibili e si nascondono dietro un collegamento che sembra l'icona dell'unità, ed è così che anche una rete senza esposizione a internet viene infettata.
- Immagini di container e di build. Un'immagine di base scaricata da un registry pubblico può contenerne uno, che poi mina dentro ogni ambiente costruito a partire da essa.
- Una scheda del browser, anche se molto meno di un tempo. Gli script che minano mentre una pagina è aperta erano un'industria finché il fornitore più grande non ha chiuso nel 2019; esistono ancora su siti di streaming e di download, ma si fermano quando si chiude la scheda.
I segnali su un computer che dovrebbe essere inattivo
- Non è mai davvero inattivo. Le ventole restano su di giri e il case resta caldo senza nulla di aperto.
- Un processo che non sa spiegare, spesso con un nome simile a quello di un vero processo di sistema. Un solo carattere diverso in un nome familiare è un trucco comune.
- Un utilizzo che cala nel momento in cui apre Gestione attività e risale quando la chiude. Quel comportamento è voluto ed è già quasi una prova di per sé.
- Un'attività pianificata, un servizio o una voce di avvio che nessuno ha creato.
- Connessioni in uscita verso un host che non riconosce, ripetute a ritmo fisso.
I segnali su un rig che dovrebbe minare
Qui la domanda non è se qualcosa sta minando, ma se tutto ciò che sta minando è Suo.
- La dashboard resta sotto il valore riportato dal rig, in modo costante, oltre quanto spiegano le share obsolete.
- Due processi di mining dove Lei ne ha avviato uno. Su un rig con più GPU vale la pena contarli.
- Il Suo script di avvio o il Suo flight sheet contiene un indirizzo del portafoglio o un host che non ha digitato Lei. Lo legga con attenzione, non gli dia solo un'occhiata: un indirizzo alterato nella parte centrale sembra identico a colpo d'occhio.
- Una scheda scalda e non produce nulla sulla Sua pool, che è proprio l'aspetto di un secondo miner vincolato a un solo dispositivo.
- Mina anche quando Lei lo ha fermato. Se arrestare il Suo miner non calma il computer, sta girando qualcos'altro.
Lo scambio del portafoglio, che costa più dell'elettricità
Un'altra famiglia di malware fa qualcosa di peggiore e più semplice. Sorveglia gli appunti e, quando Lei copia qualcosa che ha la forma di un indirizzo del portafoglio, lo sostituisce con quello dell'attaccante, scegliendone uno che inizia e finisce con gli stessi caratteri così che un controllo rapido non noti nulla. C'è chi ha perso grosse somme in questo modo senza alcun mining di mezzo, e spesso i due vengono installati insieme.
Per un miner esiste una seconda versione della stessa idea: l'indirizzo dentro uno script di avvio o un flight sheet viene riscritto una volta, e da quel momento ogni pagamento finisce altrove. Nulla si rompe. Il rig mina perfettamente. Il denaro arriva semplicemente su un altro portafoglio, e di solito ce ne si accorge chiedendosi perché un pagamento non sia mai arrivato.
La difesa è noiosa e funziona. Dopo aver incollato un indirizzo in un punto importante, controlli l'indirizzo intero e non solo le estremità, e verifichi che l'indirizzo sulla Sua dashboard sia quello che intendeva. Se i Suoi pagamenti si fermano mentre il Suo hashrate no, controlli l'indirizzo prima di ogni altra cosa.
Come controllare, in ordine
- Confronti i due hashrate. Quello riportato dal rig con quello della dashboard della pool, nell'arco di un giorno anziché di un minuto.
- Legga la Sua configurazione. Ogni indirizzo del portafoglio e ogni host, carattere per carattere, su ogni rig.
- Fermi il Suo miner e osservi. Un computer che resta occupato anche dopo ha qualcos'altro in esecuzione.
- Elenchi ciò che si avvia da solo. Attività pianificate e servizi su Windows, timer e cron su Linux, più tutto ciò che si avvia all'accesso.
- Osservi le connessioni in uscita mentre il Suo miner è fermo. Qualsiasi cosa continui a comunicare a ritmo regolare merita di essere identificata.
- Esegua una scansione con uno strumento affidabile, ma non si fermi a un risultato pulito. I miner vengono modificati di routine finché gli scanner non li riconoscono più, ed è per questo che questo passaggio è l'ultimo e non il primo.
Rimuoverlo non significa cancellare il file
Sono fatti per tornare. Cancellare il programma mentre sopravvive ciò che lo avvia fa guadagnare pochi minuti. Rimuova l'attività pianificata, il servizio, la voce di avvio, la riga di cron e la chiave di registro, poi il file, poi riavvii e controlli che nulla sia tornato.
Su un computer importante, e soprattutto su qualsiasi computer che abbia contenuto un portafoglio o una chiave privata, consideri la reinstallazione completa come l'opzione onesta. Lo stesso accesso che ha installato un miner potrebbe installare qualsiasi altra cosa, e una campagna moderna avrà raccolto delle credenziali lungo la strada. Cambi le password che quel computer ha visto, da un altro dispositivo.
Restare puliti
Le regole che lo prevengono davvero sono noiose, e sono proprio quelle che si saltano perché il mining comporta scaricare software non firmato da sconosciuti.
- I miner si scaricano dalla pagina delle release del progetto stesso, e Lei controlla il checksum pubblicato. Un miner preso dal link di un forum, dalla descrizione di un video o da un archivio ricompresso è il modo più probabile in assoluto in cui un computer da mining viene infettato, proprio perché Lei si aspettava un avviso e lo ha ignorato.
- Non esegua mai software craccato su un computer che mina o che contiene un portafoglio. Mai. Le due abitudini non vanno d'accordo.
- Applichi le patch a tutto ciò che è esposto a internet. La maggior parte delle infezioni è automatizzata e sceglie i computer in base al numero di versione.
- Tenga il portafoglio su cui riceve i pagamenti separato dal computer che mina. A un rig serve solo un indirizzo, mai le chiavi.
- Controlli il Suo indirizzo di pagamento dopo ogni modifica a un rig, e di nuovo dopo qualsiasi imprevisto che lo riguardi.