Cryptojacking: når en maskin miner for noen andre
Hvordan mining-skadevare kommer inn, hvorfor en riggeier er den vanskeligste å skjule den for og den letteste å lure, og hvordan du sjekker og renser en maskin ordentlig.
Hva det er
Cryptojacking er at noen kjører mining-programvare på maskinvare de ikke eier eller betaler for. Det er ikke et nisjefenomen: det er det vanligste skadevare gjør med en maskin når den først har en, fordi utbetalingen ikke krever at noe offer lures til noe som helst etterpå. Strømmen er offeret, og den sender regningen i det stille.
Det er nesten alltid Monero. Den coinen kan mines med fortjeneste på vanlige prosessorer, så noen tusen kontor-PC-er er verdt å ha, og personvernet gjør at pengene ikke kan spores. Programmet er som regel XMRig, en helt vanlig mining-programvare med åpen kildekode, med navn og konfigurasjon endret.
En maskin som miner for noen andre, oppfører seg ikke infisert slik folk forventer. Ingenting er kryptert, ingen fil mangler, ingen løsepengekrav dukker opp. Den går bare varm, struper seg selv, sliter ut viftene og koster penger.
Hvorfor dette er annerledes når du allerede miner
Hver generell artikkel sier det samme: se etter høy prosessorbruk, se etter varme, se etter vifter. På en rigg er alle tre normaltilstanden, så de vanlige rådene oppdager ingenting. Å være miner gjør deg til den som er best rustet til å finne dette, og den som er lettest å lure.
Fordelen er at du har noe nesten ingen andre har: en annen, uavhengig registrering av hva maskinvaren din produserte. Pool-oversikten din måles på noen andres server ut fra arbeid som faktisk kom fram. Hvis riggen rapporterer en hashrate og oversikten ligger merkbart under den, etter at du har tatt hensyn til stale shares, er det noe som spiser opp forskjellen.
Slik kommer det inn
Veiene har ikke endret seg mye, og ingen av dem krever en avansert angriper.
- Knekt og piratkopiert programvare. Fortsatt den største enkeltkilden. En keygen eller et modifisert installasjonsprogram for et betalt program er et program du har sagt ja til å kjøre med dine egne rettigheter, og mining-programvaren følger med inne i arkivet.
- Alt som er eksponert mot internett uten oppdatering. Det skannes kontinuerlig etter gamle, velkjente hull i serverprogramvare, og mining-programvare er den foretrukne nyttelasten fordi den tjener penger på en maskin som ikke har noe verdt å stjele.
- USB. Nyere kampanjer kopierer seg selv over på flyttbare stasjoner og gjemmer seg bak en snarvei som ser ut som stasjonsikonet, og slik blir et nettverk uten tilgang til internett likevel infisert.
- Container- og byggeimages. Et base-image hentet fra et offentlig register kan ha med seg en, og den miner så inne i hvert miljø som bygges fra det.
- En nettleserfane, men langt sjeldnere enn før. Skript som miner mens en side er åpen, var en hel bransje til den største leverandøren la ned i 2019; de finnes fortsatt på strømme- og nedlastingssider, men de stopper når fanen gjør det.
Tegnene på en maskin som burde være i ro
- Den går aldri helt i ro. Viftene holder høyt turtall, og kabinettet er varmt uten at noe er åpent.
- En prosess du ikke kan forklare, ofte navngitt for å ligge tett opp til en ekte systemprosess. Ett tegns forskjell i et kjent navn er et vanlig triks.
- Bruk som faller i det øyeblikket du åpner oppgavebehandlingen og kommer tilbake når du lukker den. Den oppførselen er bevisst og er nesten bevis i seg selv.
- En planlagt oppgave, tjeneste eller oppstartsoppføring som ingen har opprettet.
- Utgående forbindelser til en vert du ikke kjenner igjen, som gjentas i en fast rytme.
Tegnene på en rigg som burde mine
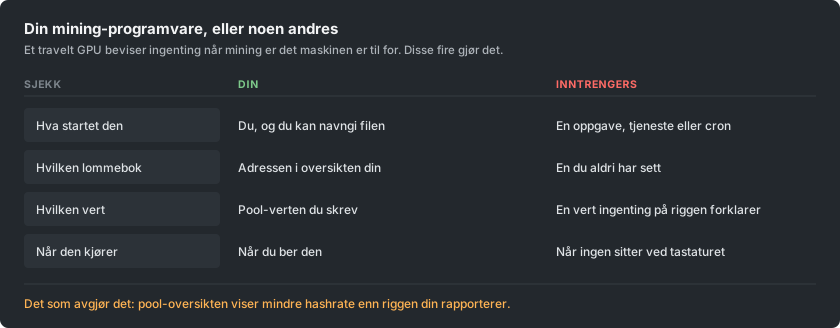
Her er ikke spørsmålet om noe miner, men om alt som miner, er ditt.
- Oversikten ligger under det riggen rapporterer, jevnt og trutt, mer enn stale shares forklarer.
- To mining-prosesser der du startet én. På en rigg med flere GPU-er er det verdt å telle.
- Startskriptet eller flight sheet-et ditt har en lommebokadresse eller en vert du ikke har skrevet inn. Les det, ikke bare kast et blikk på det: en adresse som er endret i midten, ser helt lik ut ved et raskt blikk.
- Et kort går varmt og produserer ingenting i poolen din, og det er slik en ekstra mining-programvare låst til én enhet ser ut.
- Den miner når du har stoppet den. Hvis maskinen ikke blir stille når du stanser din egen mining-programvare, kjører noe annet.
Lommebokbyttet, som koster mer enn strømmen
En egen familie av skadevare gjør noe verre og enklere. Den overvåker utklippstavlen, og når du kopierer noe som ser ut som en lommebokadresse, bytter den den ut med angriperens og velger en som begynner og slutter med de samme tegnene, så en rask sjekk går gjennom. Folk har tapt store summer på dette uten at mining var involvert, og de to installeres ofte sammen.
For en miner finnes det en annen variant av samme idé: adressen inne i et startskript eller et flight sheet skrives om én gang, og hver utbetaling etterpå går et annet sted. Ingenting går i stykker. Riggen miner perfekt. Pengene kommer bare fram til en annen lommebok, og den vanlige måten folk oppdager det på, er at de lurer på hvorfor en utbetaling aldri kom.
Forsvaret er kjedelig og virker. Etter at du har limt inn en adresse et sted der det betyr noe, sjekk hele adressen i stedet for endene, og bekreft at adressen på oversikten din er den du mente. Hvis utbetalingene dine stopper mens hashraten ikke gjør det, sjekk adressen før alt annet.
Slik sjekker du, i rekkefølge
- Sammenlign de to hashratene. Det riggen rapporterer mot pool-oversikten, over et døgn i stedet for et minutt.
- Les din egen konfigurasjon. Hver lommebokadresse og hver vert, tegn for tegn, på hver rigg.
- Stopp mining-programvaren din og følg med. En maskin som forblir travel etterpå, har noe annet som kjører.
- List opp det som starter av seg selv. Planlagte oppgaver og tjenester på Windows, timere og cron på Linux, pluss det som kjører ved innlogging.
- Se på utgående forbindelser mens din egen mining-programvare er stoppet. Alt som fortsatt snakker i en rytme, er verdt å sette navn på.
- Skann med noe anerkjent, men ikke stopp ved et rent resultat. Mining-programvare endres rutinemessig til skannere ikke lenger kjenner den igjen, og derfor er dette steget sist i stedet for først.
Fjerning er ikke å slette filen
Disse er bygd for å komme tilbake. Å slette programmet mens det som starter det overlever, gir deg noen få minutter. Fjern den planlagte oppgaven, tjenesten, oppstartsoppføringen, cron-linjen og registernøkkelen, så filen, start deretter på nytt og sjekk at ingenting har kommet tilbake.
På en maskin som betydde noe, og særlig på alt som har hatt en lommebok eller en privat nøkkel, se på en full reinstallasjon som det ærlige valget. Den samme tilgangen som installerte mining-programvare, kunne installert hva som helst annet, og en moderne kampanje vil ha samlet inn påloggingsdetaljer underveis. Bytt passordene den maskinen har sett, fra en annen enhet.
Hold deg ren
Reglene som faktisk forhindrer dette, er kjedelige, og det er dem folk hopper over fordi mining innebærer å laste ned usignert programvare fra fremmede.
- Mining-programvare hentes fra prosjektets egen utgivelsesside, og du sjekker den publiserte sjekksummen. Mining-programvare fra en forumlenke, en videobeskrivelse eller et ompakket arkiv er den aller mest sannsynlige måten en mining-maskin blir infisert på, nettopp fordi du ventet en advarsel og avfeide den.
- Kjør aldri knekt programvare på en maskin som miner eller har en lommebok. Aldri. De to vanene passer ikke sammen.
- Oppdater alt som er eksponert mot internett. De fleste infeksjoner er automatiserte og velger maskiner etter versjonsnummer.
- Hold lommeboken du får betalt til, adskilt fra maskinen som miner. En rigg trenger bare en adresse, aldri nøkler.
- Sjekk utbetalingsadressen din etter hver endring på en rigg, og igjen etter at noe uventet har skjedd med den.