Cryptojacking: khi một máy đào coin cho người khác
Mã độc đào coin xâm nhập bằng cách nào, vì sao chủ dàn máy là người khó giấu nhất nhưng cũng dễ bị lừa nhất, và cách kiểm tra, làm sạch máy đúng cách.
Đó là gì
Cryptojacking là việc ai đó chạy phần mềm đào trên phần cứng họ không sở hữu và không trả tiền. Đây không phải chuyện hiếm: đó là việc phổ biến nhất mà mã độc làm với một máy tính khi đã chiếm được, vì khoản tiền thu về không cần lừa nạn nhân làm gì thêm sau đó. Tiền điện là nạn nhân, và hóa đơn đến một cách lặng lẽ.
Gần như luôn là Monero. Coin này có thể đào có lãi trên bộ xử lý thông thường, nên vài nghìn máy tính văn phòng là đáng chiếm, và tính riêng tư của nó khiến dòng tiền không thể lần theo. Chương trình thường là XMRig, một phần mềm đào mã nguồn mở bình thường, được đổi tên và cấu hình.
Một máy đang đào cho người khác không có biểu hiện nhiễm độc như người ta nghĩ. Không có gì bị mã hóa, không tệp nào mất, không có đòi tiền chuộc. Nó chỉ chạy nóng, bị hạ xung, làm quạt nhanh hỏng, và tốn tiền.
Vì sao điều này khác khi bạn vốn đã đào coin
Mọi bài viết chung chung đều nói một điều: tìm mức sử dụng bộ xử lý cao, tìm nhiệt, tìm quạt. Trên một dàn máy (rig), cả ba là trạng thái bình thường, nên lời khuyên thông thường không phát hiện được gì. Là thợ đào khiến bạn vừa là người được trang bị tốt nhất để tìm ra điều này, vừa là người dễ bị qua mặt nhất.
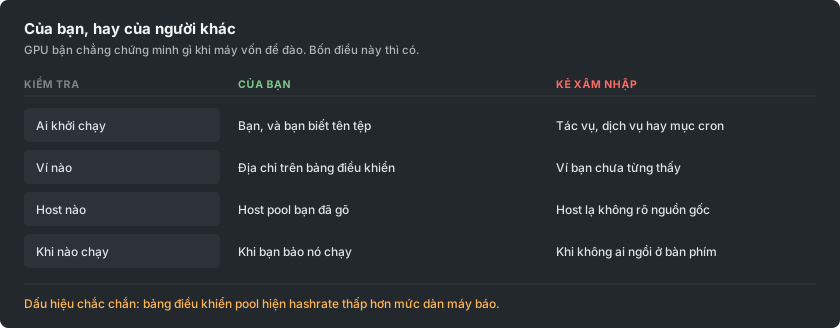
Lợi thế là bạn có thứ gần như không ai khác có: một bản ghi thứ hai, độc lập, về những gì phần cứng của bạn tạo ra. Bảng điều khiển pool được đo trên máy chủ của người khác, từ công việc thực sự đã đến. Nếu dàn máy báo một hashrate mà bảng điều khiển thấp hơn đáng kể, sau khi đã tính đến share cũ, thì có thứ gì đó đang ăn phần chênh lệch.
Nó xâm nhập bằng cách nào
Các con đường không thay đổi nhiều, và không con đường nào đòi hỏi kẻ tấn công tinh vi.
- Phần mềm crack và lậu. Vẫn là nguồn lớn nhất. Một keygen hay một trình cài đặt đã vá cho ứng dụng trả phí là chương trình bạn đã đồng ý chạy với quyền của chính mình, và phần mềm đào đi kèm bên trong tệp nén.
- Bất cứ thứ gì lộ ra internet mà chưa vá. Các lỗ hổng cũ, ai cũng biết, trong phần mềm máy chủ bị quét liên tục, và phần mềm đào là món hàng được ưa chuộng vì nó kiếm tiền từ một máy không chứa gì đáng trộm.
- USB. Các chiến dịch gần đây tự sao chép lên ổ di động và ẩn sau một shortcut trông giống biểu tượng ổ đĩa, đó là cách một mạng không hề lộ ra internet vẫn bị nhiễm.
- Image container và image build. Một base image kéo từ registry công khai có thể mang theo phần mềm đào, và nó sẽ đào bên trong mọi môi trường được dựng từ image đó.
- Một tab trình duyệt, dù ít hơn nhiều so với trước. Script đào khi trang đang mở từng là cả một ngành cho đến khi nhà cung cấp lớn nhất đóng cửa năm 2019; chúng vẫn tồn tại trên các trang streaming và tải xuống, nhưng dừng khi tab đóng.
Dấu hiệu trên một máy lẽ ra đang rảnh
- Nó không bao giờ thật sự rảnh. Quạt vẫn quay mạnh và vỏ máy vẫn ấm dù không mở gì.
- Một tiến trình bạn không giải thích được, thường được đặt tên gần giống một tiến trình hệ thống thật. Khác đúng một ký tự trong một cái tên quen thuộc là mánh phổ biến.
- Mức sử dụng giảm ngay khi bạn mở trình quản lý tác vụ và tăng lại khi bạn đóng nó. Hành vi đó là có chủ đích và tự nó đã gần như là bằng chứng.
- Một tác vụ đã lên lịch, dịch vụ hoặc mục khởi động mà không ai tạo.
- Kết nối ra ngoài tới một host bạn không nhận ra, lặp lại theo nhịp cố định.
Dấu hiệu trên một dàn máy lẽ ra đang đào
Ở đây câu hỏi không phải là có thứ gì đang đào không, mà là mọi thứ đang đào có phải đều là của bạn không.
- Bảng điều khiển luôn thấp hơn mức dàn máy báo, một cách nhất quán, vượt quá phần share cũ giải thích được.
- Hai tiến trình đào trong khi bạn chỉ chạy một. Trên dàn máy nhiều GPU, việc đếm là đáng làm.
- Script khởi động hoặc flight sheet của bạn có một địa chỉ ví hay một host mà bạn không gõ. Hãy đọc nó, đừng liếc qua: một địa chỉ bị sửa ở giữa trông y hệt khi liếc nhanh.
- Một card chạy nóng mà không tạo ra gì trên pool của bạn, đó là hình ảnh của một phần mềm đào thứ hai được gắn vào một thiết bị.
- Nó vẫn đào khi bạn đã dừng. Nếu tắt phần mềm đào của chính bạn mà máy không yên lại, thì có thứ khác đang chạy.
Tráo ví, thứ tốn kém hơn cả tiền điện
Một họ mã độc khác làm điều tệ hơn và đơn giản hơn. Nó theo dõi clipboard, và khi bạn sao chép thứ gì có dạng địa chỉ ví, nó thay bằng địa chỉ của kẻ tấn công, chọn một địa chỉ bắt đầu và kết thúc bằng cùng các ký tự để một lần kiểm tra nhanh vẫn qua. Người ta đã mất những khoản lớn vì điều này mà không liên quan gì đến đào coin, và hai loại thường được cài cùng nhau.
Với thợ đào có phiên bản thứ hai của cùng ý tưởng: địa chỉ bên trong script khởi động hay flight sheet bị viết lại một lần, và mọi khoản thanh toán sau đó đi nơi khác. Không gì hỏng. Dàn máy đào hoàn hảo. Tiền chỉ đơn giản đến một ví khác, và cách người ta thường phát hiện là thắc mắc vì sao một khoản thanh toán không bao giờ đến.
Cách phòng thủ nhàm chán nhưng hiệu quả. Sau khi dán một địa chỉ vào bất cứ đâu quan trọng, hãy kiểm tra toàn bộ thay vì chỉ hai đầu, và xác nhận địa chỉ trên bảng điều khiển là địa chỉ bạn định dùng. Nếu thanh toán ngừng trong khi hashrate thì không, hãy kiểm tra địa chỉ trước tiên.
Cách kiểm tra, theo thứ tự
- So sánh hai hashrate. Mức dàn máy báo so với bảng điều khiển pool, trong một ngày thay vì một phút.
- Đọc cấu hình của chính bạn. Mọi địa chỉ ví và mọi host, từng ký tự, trên mọi dàn máy.
- Dừng phần mềm đào và quan sát. Một máy vẫn bận sau đó là có thứ khác đang chạy.
- Liệt kê những gì tự khởi động. Tác vụ đã lên lịch và dịch vụ trên Windows, timer và cron trên Linux, cộng với bất cứ thứ gì chạy khi đăng nhập.
- Xem các kết nối ra ngoài trong lúc phần mềm đào của bạn đã dừng. Bất cứ thứ gì vẫn trao đổi theo nhịp đều đáng tìm hiểu.
- Quét bằng công cụ uy tín, nhưng đừng dừng lại ở một kết quả sạch. Phần mềm đào thường xuyên bị chỉnh sửa đến khi trình quét không còn nhận ra, đó là lý do bước này nằm cuối chứ không phải đầu.
Gỡ bỏ không phải là xóa tệp
Những thứ này được tạo ra để quay lại. Xóa chương trình trong khi thứ khởi động nó vẫn còn chỉ mua được vài phút. Hãy gỡ tác vụ đã lên lịch, dịch vụ, mục khởi động, dòng cron và khóa registry, rồi đến tệp, rồi khởi động lại và kiểm tra rằng không gì quay lại.
Trên một máy quan trọng, và đặc biệt trên bất cứ thứ gì từng giữ ví hay khóa riêng tư, hãy coi việc cài lại từ đầu là lựa chọn đúng đắn. Cùng quyền truy cập đã cài phần mềm đào có thể cài bất cứ thứ gì khác, và một chiến dịch hiện đại hẳn đã thu thập thông tin đăng nhập trên đường đi. Hãy đổi các mật khẩu mà máy đó từng thấy, từ một thiết bị khác.
Giữ sạch
Những quy tắc thực sự ngăn được điều này đều nhàm chán, và chúng chính là những quy tắc người ta bỏ qua vì đào coin đồng nghĩa với việc tải phần mềm không ký số từ người lạ.
- Phần mềm đào lấy từ trang phát hành của chính dự án, và bạn kiểm tra checksum được công bố. Phần mềm đào từ một đường link trên diễn đàn, phần mô tả video hay một tệp nén đóng gói lại là con đường dễ nhất khiến một máy đào bị nhiễm, chính vì bạn đã đoán trước sẽ có cảnh báo và bỏ qua nó.
- Không bao giờ chạy phần mềm crack trên máy đào coin hoặc giữ ví. Tuyệt đối không. Hai thói quen này không đi cùng nhau.
- Vá mọi thứ lộ ra internet. Phần lớn các ca nhiễm là tự động và chọn máy theo số phiên bản.
- Giữ ví nhận thanh toán tách khỏi máy đào. Dàn máy chỉ cần một địa chỉ, không bao giờ cần khóa.
- Kiểm tra địa chỉ thanh toán sau mọi thay đổi trên dàn máy, và kiểm tra lại sau bất cứ điều gì bất thường xảy ra với nó.