Cryptojacking: gdy komputer kopie dla kogoś innego
Jak złośliwe oprogramowanie do kopania dostaje się do komputera, dlaczego przed właścicielem koparki najtrudniej je ukryć, a zarazem najłatwiej go oszukać, i jak prawidłowo sprawdzić i oczyścić maszynę.
Czym to jest
Cryptojacking to uruchamianie programu do kopania na sprzęcie, którego dana osoba nie posiada i za który nie płaci. To nie jest margines: to najczęstsza rzecz, jaką złośliwe oprogramowanie robi z komputerem, gdy już go przejmie, bo zysk nie wymaga później oszukiwania ofiary w czymkolwiek. Ofiarą jest prąd, a rachunek przychodzi po cichu.
Prawie zawsze chodzi o Monero. Tę monetę da się kopać z zyskiem na zwykłych procesorach, więc kilka tysięcy biurowych komputerów jest warte przejęcia, a jej prywatność sprawia, że pieniędzy nie da się wyśledzić. Programem jest zwykle XMRig, zwyczajny program do kopania o otwartym kodzie, ze zmienioną nazwą i konfiguracją.
Komputer kopiący dla kogoś innego nie zachowuje się jak zainfekowany w sposób, którego ludzie się spodziewają. Nic nie jest zaszyfrowane, żaden plik nie znika, nie pojawia się żądanie okupu. Po prostu się grzeje, obniża taktowanie, zużywa wentylatory i kosztuje pieniądze.
Dlaczego jest inaczej, gdy już się kopie
Każdy ogólny artykuł mówi to samo: szukać wysokiego użycia procesora, ciepła, pracujących wentylatorów. Na koparce wszystkie trzy to stan normalny, więc zwykłe rady niczego nie wykrywają. Górnik jest najlepiej wyposażoną osobą, by to znaleźć, i zarazem najłatwiejszą do oszukania.
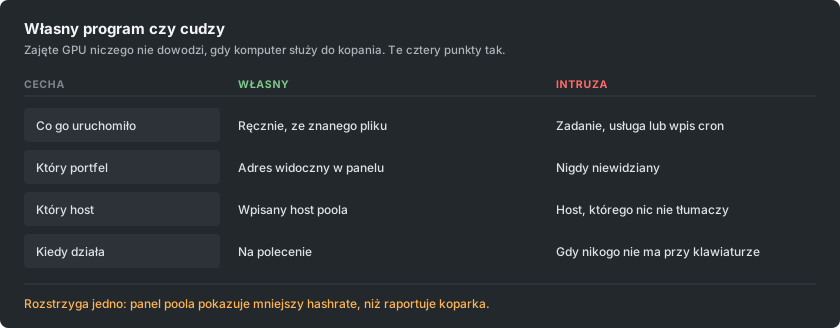
Przewaga polega na tym, że górnik ma coś, czego prawie nikt inny nie ma: drugi, niezależny zapis tego, co wyprodukował jego sprzęt. Panel poola jest mierzony na cudzym serwerze z pracy, która faktycznie dotarła. Jeśli koparka zgłasza hashrate, a panel pokazuje wyraźnie mniej, po uwzględnieniu przestarzałych share'ów, coś zużywa różnicę.
Jak się dostaje do środka
Drogi niewiele się zmieniły i żadna z nich nie wymaga wyrafinowanego napastnika.
- Crackowane i pirackie oprogramowanie. Nadal największe pojedyncze źródło. Keygen lub spatchowany instalator płatnej aplikacji to program, który użytkownik sam zgodził się uruchomić ze swoimi uprawnieniami, a program do kopania jedzie w środku archiwum.
- Wszystko, co jest wystawione do internetu bez łatki. Stare, powszechnie znane luki w oprogramowaniu serwerowym są skanowane bez przerwy, a program do kopania jest ulubionym ładunkiem, bo zarabia na komputerze, na którym nie ma nic wartego kradzieży.
- USB. Niedawne kampanie kopiują się na dyski wymienne i ukrywają za skrótem, który wygląda jak ikona dysku; tak zostaje zainfekowana nawet sieć bez dostępu do internetu.
- Obrazy kontenerów i obrazy do budowania. Obraz bazowy pobrany z publicznego rejestru może go zawierać i wtedy kopie w każdym środowisku z niego zbudowanym.
- Karta przeglądarki, choć znacznie rzadziej niż kiedyś. Skrypty kopiące, dopóki strona jest otwarta, były całą branżą, dopóki największy dostawca nie zakończył działalności w 2019 roku; nadal istnieją na stronach z transmisjami i plikami do pobrania, ale przestają działać po zamknięciu karty.
Objawy na komputerze, który powinien być bezczynny
- Nigdy naprawdę nie odpoczywa. Wentylatory pracują, a obudowa jest ciepła, choć nic nie jest otwarte.
- Proces, którego nie da się wyjaśnić, często nazwany tak, by przypominał prawdziwy proces systemowy. Różnica jednego znaku w znajomej nazwie to częsta sztuczka.
- Użycie, które spada w chwili otwarcia menedżera zadań i wraca po jego zamknięciu. To zachowanie jest celowe i samo w sobie jest niemal dowodem.
- Zaplanowane zadanie, usługa lub wpis autostartu, którego nikt nie utworzył.
- Połączenia wychodzące do nieznanego hosta, powtarzające się w stałym rytmie.
Objawy na koparce, która powinna kopać
Tu pytanie nie brzmi, czy coś kopie, tylko czy wszystko, co kopie, należy do Państwa.
- Panel stale pokazuje mniej, niż zgłasza koparka, ponad to, co tłumaczą przestarzałe share'y.
- Dwa procesy kopiące tam, gdzie uruchomiono jeden. Na koparce z wieloma kartami GPU warto je policzyć.
- Skrypt startowy lub flight sheet zawiera adres portfela albo host, którego Państwo nie wpisywali. Należy go przeczytać, a nie tylko na niego zerknąć: adres zmieniony w środku na pierwszy rzut oka wygląda identycznie.
- Karta się grzeje i nic nie produkuje na Państwa poolu; tak wygląda drugi program do kopania przypięty do jednego urządzenia.
- Kopie po zatrzymaniu. Jeśli wyłączenie własnego programu do kopania nie uspokaja komputera, działa coś innego.
Podmiana portfela, która kosztuje więcej niż prąd
Osobna rodzina złośliwego oprogramowania robi coś gorszego i prostszego. Obserwuje schowek, a gdy zostanie skopiowane coś, co wygląda jak adres portfela, podmienia go na adres napastnika, wybierając taki, który zaczyna się i kończy tymi samymi znakami, aby pobieżne sprawdzenie przeszło. Ludzie stracili w ten sposób duże sumy bez żadnego kopania, a oba rodzaje często są instalowane razem.
Dla górnika istnieje druga wersja tego samego pomysłu: adres w skrypcie startowym lub flight sheecie zostaje raz przepisany i każda kolejna wypłata trafia gdzie indziej. Nic się nie psuje. Koparka kopie bez zarzutu. Pieniądze po prostu trafiają do innego portfela, a zwykle odkrywa się to, zastanawiając się, dlaczego wypłata nie przyszła.
Obrona jest nudna i działa. Po wklejeniu adresu w każdym ważnym miejscu należy sprawdzić go w całości, a nie tylko początek i koniec, oraz potwierdzić, że adres w panelu jest tym zamierzonym. Jeśli wypłaty ustają, a hashrate nie, przede wszystkim należy sprawdzić adres.
Jak sprawdzać, po kolei
- Porównać oba hashrate'y. Zgłaszany przez koparkę z tym w panelu poola, w ciągu doby, a nie minuty.
- Przeczytać własną konfigurację. Każdy adres portfela i każdy host, znak po znaku, na każdej koparce.
- Zatrzymać program do kopania i obserwować. Komputer, który nadal jest zajęty, ma uruchomione coś innego.
- Sprawdzić, co uruchamia się samo. Zaplanowane zadania i usługi w Windows, timery i cron w Linuksie, a także wszystko, co startuje przy logowaniu.
- Przejrzeć połączenia wychodzące przy zatrzymanym własnym programie do kopania. Wszystko, co nadal komunikuje się w rytmie, warto zidentyfikować.
- Przeskanować czymś renomowanym, ale nie poprzestawać na czystym wyniku. Programy do kopania są rutynowo modyfikowane, aż skanery przestaną je rozpoznawać, dlatego ten krok jest ostatni, a nie pierwszy.
Usunięcie to nie skasowanie pliku
Takie programy są zbudowane tak, by wracać. Skasowanie programu przy pozostawieniu tego, co go uruchamia, daje kilka minut spokoju. Należy usunąć zaplanowane zadanie, usługę, wpis autostartu, wiersz cron i klucz rejestru, potem plik, a następnie uruchomić ponownie komputer i sprawdzić, czy nic nie wróciło.
Na komputerze, który miał znaczenie, a zwłaszcza na takim, na którym kiedykolwiek był portfel lub klucz prywatny, uczciwą opcją jest reinstalacja. Ten sam dostęp, który zainstalował program do kopania, mógł zainstalować cokolwiek innego, a współczesna kampania po drodze zbierze dane logowania. Należy zmienić hasła, które ten komputer widział, z innego urządzenia.
Jak zachować czystość
Zasady, które naprawdę temu zapobiegają, są nudne i to je ludzie pomijają, bo kopanie wiąże się z pobieraniem niepodpisanego oprogramowania od obcych.
- Programy do kopania pobiera się ze strony wydań samego projektu i sprawdza opublikowaną sumę kontrolną. Program z linku na forum, opisu filmu lub przepakowanego archiwum to najbardziej prawdopodobna droga infekcji koparki, właśnie dlatego, że ostrzeżenie było oczekiwane i zostało zignorowane.
- Nigdy nie uruchamiać crackowanego oprogramowania na komputerze, który kopie lub przechowuje portfel. Nigdy. Te dwa nawyki się nie łączą.
- Instalować łatki na wszystkim, co jest wystawione do internetu. Większość infekcji jest automatyczna i wybiera komputery po numerze wersji.
- Trzymać portfel, na który przychodzą wypłaty, z dala od komputera, który kopie. Koparka potrzebuje tylko adresu, nigdy kluczy.
- Sprawdzać adres wypłaty po każdej zmianie na koparce i ponownie po każdym nieoczekiwanym zdarzeniu.