Cryptojacking: när en dator minar åt någon annan
Hur miningskadlig kod tar sig in, varför en riggägare är svårast att dölja den för och lättast att lura, och hur du kontrollerar och rensar en maskin ordentligt.
Vad det är
Cryptojacking är när någon kör ett miningprogram på hårdvara som den inte äger eller betalar för. Det är ingen nisch: det är det vanligaste skadlig kod gör med en maskin när den väl har en, eftersom utbetalningen inte kräver att något offer luras till något i efterhand. Elen är offret, och den fakturerar i tysthet.
Det är nästan alltid Monero. Myntet kan minas med vinst på vanliga processorer, så några tusen kontorsdatorer är värda att ha, och dess integritet gör att pengarna inte kan spåras. Programmet är oftast XMRig, ett vanligt miningprogram med öppen källkod, med namn och konfiguration ändrade.
En maskin som minar åt någon annan verkar inte infekterad på det sätt folk väntar sig. Inget krypteras, ingen fil saknas, ingen lösensumma dyker upp. Den går bara varm, stryps, sliter på sina fläktar och kostar pengar.
Varför det är annorlunda när du redan minar
Varje allmän artikel säger samma sak: håll utkik efter hög processoranvändning, efter värme, efter fläktar. På en rigg är alla tre normaltillståndet, så de vanliga råden upptäcker ingenting. Att vara gruvarbetare gör dig till den som är bäst rustad att hitta detta och den som är lättast att lura.
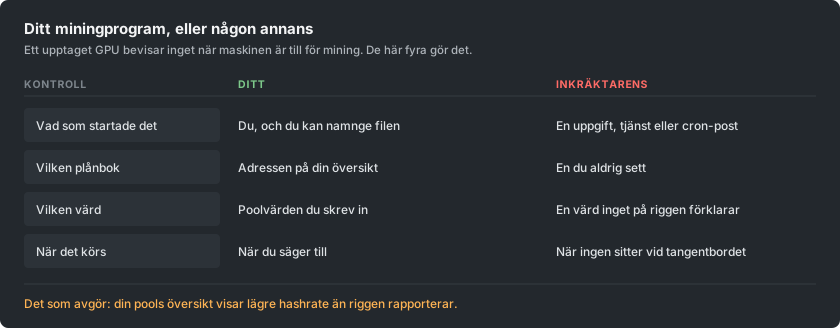
Fördelen är att du har något som nästan ingen annan har: ett andra, oberoende register över vad din hårdvara producerade. Din pools översikt mäts på någon annans server utifrån arbete som faktiskt kom fram. Om riggen rapporterar en hashrate och översikten ligger märkbart under den, efter att du räknat med stale shares, är det något som förbrukar skillnaden.
Hur det tar sig in
Vägarna har inte ändrats mycket, och ingen av dem kräver en avancerad angripare.
- Knäckt och piratkopierad programvara. Fortfarande den största enskilda källan. En keygen eller ett patchat installationsprogram för en betald applikation är ett program du har gått med på att köra med dina egna behörigheter, och miningprogrammet följer med i arkivet.
- Allt som är exponerat mot internet utan uppdatering. Gamla, välkända hål i serverprogramvara skannas efter hela tiden, och ett miningprogram är den föredragna lasten eftersom det tjänar pengar på en maskin som inte har något värt att stjäla.
- USB. Nya kampanjer kopierar sig själva till flyttbara enheter och gömmer sig bakom en genväg som ser ut som enhetens ikon, och det är så ett nätverk utan exponering mot internet ändå blir infekterat.
- Container- och byggavbilder. En basavbild hämtad från ett publikt register kan bära ett, och det minar sedan i varje miljö som byggs från den.
- En webbläsarflik, även om det är mycket mindre än förr. Skript som minar medan en sida är öppen var en hel bransch tills den största leverantören lade ned 2019; de finns fortfarande på streaming- och nedladdningssajter, men de slutar när fliken stängs.
Tecknen på en maskin som borde vara overksam
- Den går aldrig riktigt på tomgång. Fläktarna varvar och chassit förblir varmt utan att något är öppet.
- En process du inte kan förklara, ofta namngiven för att likna en riktig systemprocess. En enda bokstavs skillnad i ett välbekant namn är ett vanligt knep.
- Användning som sjunker i samma ögonblick som du öppnar aktivitetshanteraren och kommer tillbaka när du stänger den. Det beteendet är avsiktligt och är i sig nästan ett bevis.
- En schemalagd uppgift, tjänst eller autostartpost som ingen har skapat.
- Utgående anslutningar till en värd du inte känner igen, som upprepas i en fast rytm.
Tecknen på en rigg som borde mina
Här är frågan inte om något minar, utan om allt som minar är ditt.
- Översikten ligger under det riggen rapporterar, konsekvent, mer än vad stale shares förklarar.
- Två miningprocesser där du startade en. På en rigg med flera GPU:er är det värt att räkna.
- Ditt startskript eller din flight sheet innehåller en plånboksadress eller en värd som du inte skrev. Läs det, kasta inte bara en blick: en adress som ändrats i mitten ser identisk ut vid en snabb blick.
- Ett kort går varmt och producerar ingenting i din pool, vilket är hur ett andra miningprogram låst till en enhet ser ut.
- Den minar när du har stoppat den. Om det inte blir tyst i maskinen när du stoppar ditt eget miningprogram körs något annat.
Plånboksbytet, som kostar mer än elen
En separat familj av skadlig kod gör något värre och enklare. Den bevakar urklippet, och när du kopierar något som ser ut som en plånboksadress ersätter den den med angriparens och väljer en som börjar och slutar med samma tecken så att en snabb kontroll går igenom. Folk har förlorat stora summor på detta utan att någon mining var inblandad, och de två installeras ofta tillsammans.
För en gruvarbetare finns en andra version av samma idé: adressen i ett startskript eller en flight sheet skrivs om en gång, och varje utbetalning därefter hamnar någon annanstans. Inget går sönder. Riggen minar perfekt. Pengarna kommer bara fram till en annan plånbok, och det vanliga sättet folk upptäcker det på är att de undrar varför en utbetalning aldrig kom.
Försvaret är tråkigt och fungerar. När du har klistrat in en adress någonstans där det spelar roll, kontrollera hela adressen i stället för ändarna, och bekräfta att adressen i din översikt är den du menade. Om dina utbetalningar upphör medan din hashrate inte gör det, kontrollera adressen före allt annat.
Så kontrollerar du, i ordning
- Jämför de två hashraterna. Riggens rapporterade mot poolens översikt, över ett dygn i stället för en minut.
- Läs din egen konfiguration. Varje plånboksadress och varje värd, tecken för tecken, på varje rigg.
- Stoppa ditt miningprogram och titta. En maskin som förblir upptagen efteråt har något annat igång.
- Lista vad som startar av sig självt. Schemalagda uppgifter och tjänster i Windows, timers och cron i Linux, plus det som körs vid inloggning.
- Titta på utgående anslutningar medan ditt eget miningprogram är stoppat. Allt som fortfarande pratar i en rytm är värt att identifiera.
- Skanna med något välrenommerat, men stanna inte vid ett rent resultat. Miningprogram modifieras rutinmässigt tills skannrar inte längre känner igen dem, och därför är detta steg sist i stället för först.
Att ta bort är inte att radera filen
De här är byggda för att komma tillbaka. Att radera programmet medan det som startar det finns kvar köper några minuter. Ta bort den schemalagda uppgiften, tjänsten, autostartposten, cron-raden och registernyckeln, sedan filen, starta sedan om och kontrollera att inget har kommit tillbaka.
På en maskin som var viktig, och särskilt på allt som har haft en plånbok eller en privat nyckel, se en ominstallation som det ärliga alternativet. Samma åtkomst som installerade ett miningprogram kunde installera vad som helst annat, och en modern kampanj har samlat in inloggningsuppgifter på vägen. Byt de lösenord som den maskinen har sett, från en annan enhet.
Att hålla sig ren
Reglerna som faktiskt förhindrar detta är tråkiga, och det är dem folk hoppar över eftersom mining innebär att ladda ned osignerad programvara från främlingar.
- Miningprogram hämtas från projektets egen releasesida, och du kontrollerar den publicerade kontrollsumman. Ett miningprogram från en forumlänk, en videobeskrivning eller ett ompaketerat arkiv är det enskilt mest sannolika sättet en miningmaskin blir infekterad på, just för att du väntade dig en varning och avfärdade den.
- Kör aldrig knäckt programvara på en maskin som minar eller har en plånbok. Aldrig. De två vanorna går inte ihop.
- Uppdatera allt som är exponerat mot internet. De flesta infektioner är automatiserade och väljer maskiner efter versionsnummer.
- Håll plånboken du får betalt till åtskild från maskinen som minar. En rigg behöver bara en adress, aldrig nycklar.
- Kontrollera din utbetalningsadress efter varje ändring på en rigg, och igen efter att något oväntat har hänt med den.