Cryptojacking: als een machine voor iemand anders mint
Hoe miningmalware binnenkomt, waarom het voor een rigeigenaar het moeilijkst te verbergen is en hij toch het makkelijkst te misleiden is, en hoe u een machine goed controleert en opschoont.
Wat het is
Cryptojacking is iemand die een miner draait op hardware die hij niet bezit of betaalt. Het is geen randverschijnsel: het is het meest voorkomende dat malware met een machine doet zodra ze die heeft, omdat de opbrengst achteraf geen slachtoffer nodig heeft dat nog ergens in moet trappen. De stroom is het slachtoffer, en de rekening komt stilletjes.
Het is bijna altijd Monero. Die coin kan met winst op gewone processors worden gemined, dus een paar duizend kantoorcomputers zijn de moeite waard, en dankzij de privacy is het geld niet te volgen. Het programma is meestal XMRig, een gewone open-source miner, met een andere naam en configuratie.
Een machine die voor iemand anders mint, gedraagt zich niet geïnfecteerd op de manier die mensen verwachten. Niets wordt versleuteld, er ontbreekt geen bestand, er verschijnt geen losgeldeis. Hij draait gewoon heet, wordt afgeremd, verslijt zijn ventilatoren en kost geld.
Waarom dit anders is als u al mint
Elk algemeen artikel zegt hetzelfde: let op hoog processorgebruik, let op warmte, let op ventilatoren. Op een rig zijn alle drie de normale toestand, dus het gebruikelijke advies ontdekt niets. Omdat u miner bent, bent u de best toegeruste persoon om dit te vinden en tegelijk het makkelijkst om de tuin te leiden.
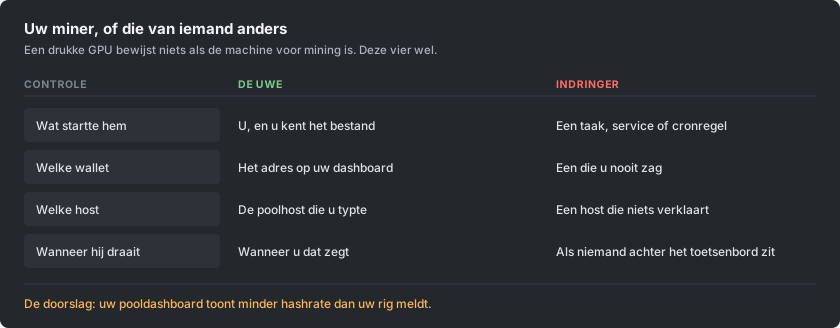
Het voordeel is dat u iets hebt wat bijna niemand anders heeft: een tweede, onafhankelijke registratie van wat uw hardware heeft geproduceerd. Uw pooldashboard wordt op de server van iemand anders gemeten, op basis van werk dat echt is aangekomen. Als de rig een hashrate meldt en het dashboard daar duidelijk onder zit, nadat u rekening hebt gehouden met stale shares, dan verbruikt iets het verschil.
Hoe het binnenkomt
De routes zijn niet veel veranderd, en geen ervan vereist een geavanceerde aanvaller.
- Gekraakte en illegale software. Nog steeds de grootste afzonderlijke bron. Een keygen of een gepatchte installer voor een betaalde applicatie is een programma dat u met uw eigen rechten hebt willen draaien, en de miner reist mee in het archief.
- Alles wat zonder patch aan het internet hangt. Naar oude, algemeen bekende gaten in serversoftware wordt continu gescand, en een miner is de favoriete lading omdat hij geld haalt uit een machine waarop niets te stelen valt.
- USB. Recente campagnes kopiëren zich naar verwisselbare schijven en verstoppen zich achter een snelkoppeling die op het schijfpictogram lijkt, en zo raakt ook een netwerk zonder internetverbinding besmet.
- Container- en build-images. Een basisimage uit een openbare registry kan er een bevatten, en die mint dan in elke omgeving die ervan is gebouwd.
- Een browsertabblad, al veel minder dan vroeger. Scripts die minen zolang een pagina open is waren een hele bedrijfstak tot de grootste aanbieder in 2019 stopte; ze bestaan nog op stream- en downloadsites, maar ze stoppen wanneer het tabblad sluit.
De tekenen op een machine die stil zou moeten zijn
- Hij komt nooit echt tot rust. De ventilatoren blijven draaien en de kast blijft warm terwijl er niets open is.
- Een proces dat u niet kunt verklaren, vaak zo genoemd dat het dicht bij een echt systeemproces staat. Eén afwijkend teken in een bekende naam is een veelgebruikte truc.
- Gebruik dat wegvalt zodra u taakbeheer opent en terugkomt wanneer u het sluit. Dat gedrag is opzettelijk en is op zichzelf al bijna een bewijs.
- Een geplande taak, dienst of opstartitem dat niemand heeft aangemaakt.
- Uitgaande verbindingen met een host die u niet herkent, herhaald in een vast ritme.
De tekenen op een rig die zou moeten minen
Hier is de vraag niet of er iets mint, maar of alles wat mint van u is.
- Het dashboard zit consequent onder wat de rig meldt, meer dan stale shares verklaren.
- Twee miningprocessen terwijl u er één hebt gestart. Op een rig met meerdere GPU's loont het om te tellen.
- Uw startscript of flight sheet bevat een walletadres of een host die u niet hebt getypt. Lees het, kijk er niet alleen even naar: een adres dat in het midden is gewijzigd, ziet er op het eerste gezicht identiek uit.
- Een kaart draait heet en produceert niets op uw pool; zo ziet een tweede miner eruit die op één apparaat is vastgezet.
- Hij mint terwijl u hem hebt gestopt. Als het stoppen van uw eigen miner de machine niet stil krijgt, draait er iets anders.
De walletwissel, die meer kost dan de stroom
Een aparte familie malware doet iets ergers en eenvoudigers. Ze houdt het klembord in de gaten, en wanneer u iets kopieert dat eruitziet als een walletadres, vervangt ze het door dat van de aanvaller, gekozen zodat het met dezelfde tekens begint en eindigt, waardoor een snelle controle slaagt. Mensen zijn hierdoor grote bedragen kwijtgeraakt zonder dat er mining aan te pas kwam, en de twee worden vaak samen geïnstalleerd.
Voor een miner bestaat er een tweede versie van hetzelfde idee: het adres in een startscript of flight sheet wordt één keer herschreven, en elke uitbetaling gaat daarna ergens anders heen. Er gaat niets kapot. De rig mint perfect. Het geld komt gewoon bij een andere wallet aan, en meestal ontdekken mensen het pas als ze zich afvragen waarom een uitbetaling nooit kwam.
De verdediging is saai en werkt. Controleer na het plakken van een adres op een plek die ertoe doet het hele adres in plaats van alleen de uiteinden, en bevestig dat het adres op uw dashboard het adres is dat u bedoelde. Als uw uitbetalingen stoppen terwijl uw hashrate dat niet doet, controleer dan eerst het adres.
Hoe u controleert, in volgorde
- Vergelijk de twee hashrates. Wat de rig meldt tegenover het pooldashboard, over een dag in plaats van een minuut.
- Lees uw eigen configuratie. Elk walletadres en elke host, teken voor teken, op elke rig.
- Stop uw miner en kijk. Een machine die daarna druk blijft, draait iets anders.
- Maak een lijst van wat vanzelf start. Geplande taken en diensten op Windows, timers en cron op Linux, plus alles wat bij het aanmelden draait.
- Bekijk de uitgaande verbindingen terwijl uw eigen miner gestopt is. Alles wat dan nog in een ritme communiceert, is het uitzoeken waard.
- Scan met iets betrouwbaars, maar stop niet bij een schoon resultaat. Miners worden routinematig aangepast tot scanners ze niet meer herkennen, en daarom is deze stap de laatste in plaats van de eerste.
Verwijderen is niet het bestand wissen
Deze programma's zijn gebouwd om terug te komen. Het programma wissen terwijl datgene wat het start blijft bestaan, levert een paar minuten op. Verwijder de geplande taak, de dienst, het opstartitem, de cron-regel en de registersleutel, daarna het bestand, start dan opnieuw op en controleer dat er niets is teruggekomen.
Op een machine die ertoe deed, en vooral op alles wat ooit een wallet of een privésleutel heeft bevat, is opnieuw opbouwen de eerlijke optie. Dezelfde toegang die een miner installeerde, kan ook iets anders installeren, en een moderne campagne heeft onderweg inloggegevens verzameld. Wijzig vanaf een ander apparaat de wachtwoorden die die machine heeft gezien.
Schoon blijven
De regels die dit echt voorkomen zijn saai, en het zijn precies de regels die mensen overslaan omdat mining betekent dat u ongesigneerde software van vreemden downloadt.
- Miners komen van de eigen releasepagina van het project, en u controleert de gepubliceerde checksum. Een miner via een forumlink, een videobeschrijving of een opnieuw ingepakt archief is de meest waarschijnlijke manier waarop een miningmachine besmet raakt, juist omdat u een waarschuwing verwachtte en die wegklikte.
- Draai nooit gekraakte software op een machine die mint of een wallet bevat. Nooit. Die twee gewoonten gaan niet samen.
- Patch alles wat aan het internet hangt. De meeste infecties zijn geautomatiseerd en kiezen machines op versienummer.
- Houd de wallet waarop u wordt uitbetaald gescheiden van de machine die mint. Een rig heeft alleen een adres nodig, nooit sleutels.
- Controleer uw uitbetalingsadres na elke wijziging aan een rig, en nogmaals nadat er iets onverwachts mee is gebeurd.